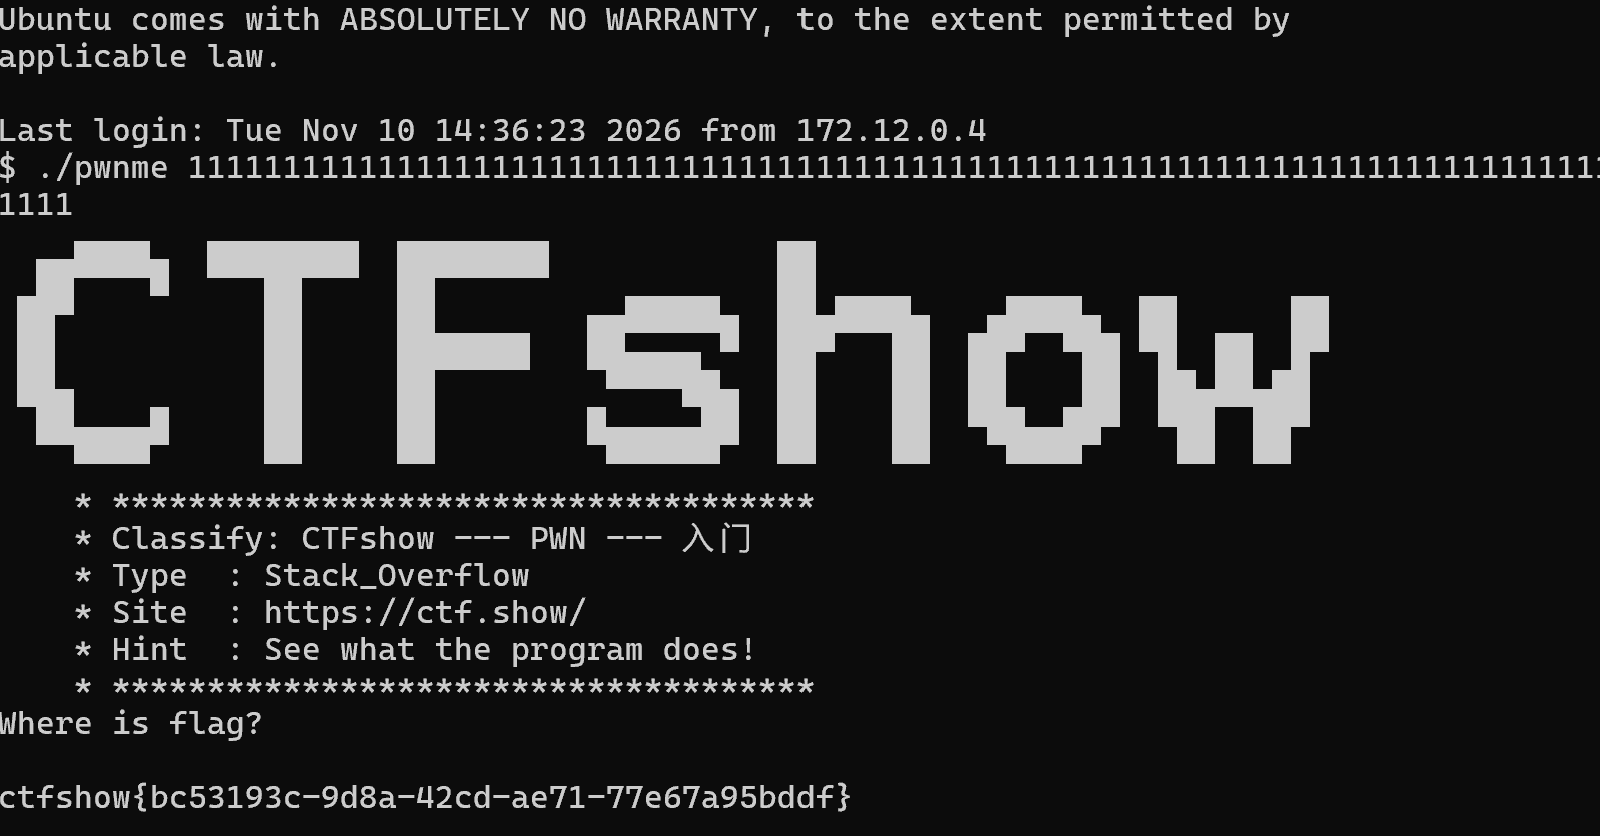
栈溢出
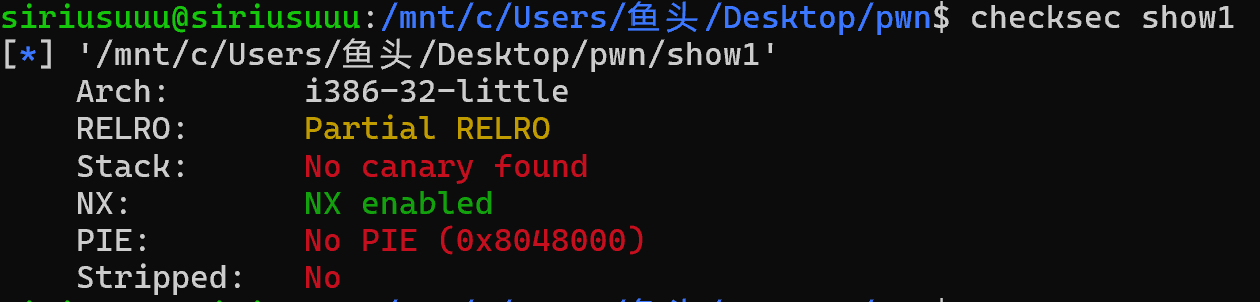
32位程序开启NX,部分开启RELRO
在IDA里看看main:
int __cdecl main(int argc, const char argv, const char envp)__cdecl :这是一种“调用约定”
argc :Argument Count 的缩写,表示你运行程序时传入了多少个参数(包括程序名本身)。
argv :Argument Vector 的缩写,是一个字符串数组,保存了你传入的具体参数内容。比如 argv[0] 是程序名,argv[1] 是你输入的第一个参数。
envp :Environment Pointer,指向系统环境变量。
{
  FILE *stream; // [esp+0h] [ebp-1Ch] 声明了一个文件指针变量叫 stream,用来操作文件。
  stream = fopen("/ctfshow_flag", "r");    //只读
  if ( !stream )      //stream 为空
  {
    puts("/ctfshow_flag: No such file or directory.");
    exit(0);
  }
  fgets(flag, 64, stream);
fgets :从文件中读取字符串的函数。
最多读取 64 个字符,防止读取过多导致内存溢出。最多读取 64 个字符,防止读取过多导致内存溢出。
从指定的输入流 stream 中读取最多 63 个字符(因为最后一个位置留给了空字符 '\0')到名为 flag 的字符数组中
signal(11, (__sighandler_t)sigsegv_handler);signal :设置信号处理机制的函数。
11 :在 Linux 系统中,数字 11 代表 SIGSEGV(段错误 / Segmentation Fault) 。通常是因为程序访问了不该访问的内存引起的崩溃。
sigsegv_handler :当发生段错误时,不让程序直接崩溃,而是跳转到这个自定义函数去处理。
作用 :这暗示这道题可能涉及内存破坏(如栈溢出),出题人专门写了个函数来捕获崩溃。
  puts(asc_8048910);
  puts(asc_8048984);
  puts(asc_8048A00);
  puts(asc_8048A8C);
  puts(asc_8048B1C);
  puts(asc_8048BA0);
  puts(asc_8048C34);
  puts("    * *************************************                           ");
  puts(aClassifyCtfsho);
  puts("    * Type  : Stack_Overflow                                          ");
  puts("    * Site  : https://ctf.show/                                       ");
  puts("    * Hint  : See what the program does!                              ");
  puts("    * *************************************                           ");
  puts("Where is flag?\n");
  if ( argc <= 1 )    //前面说过 argc 是参数个数。因为 argv[0] 永远是程序本身的名字,所以如果你运行程序时没有额外加参数,argc 就是 1。
  {
    puts("Try again!");
  }
  else
  {
    ctfshow((char *)argv[1]);
把你输入的参数传给一个叫 ctfshow 的函数去处理。 (结合前面的提示,这个函数内部大概率存在栈溢出漏洞!)
只要 命令行 参数个数大于 1 就会调用 ctfshow 函数
    printf("QaQ!FLAG IS NOT HERE! Here is your input : %s", argv[1]);
  }
  return 0;
}
于是看看ctfshow函数:
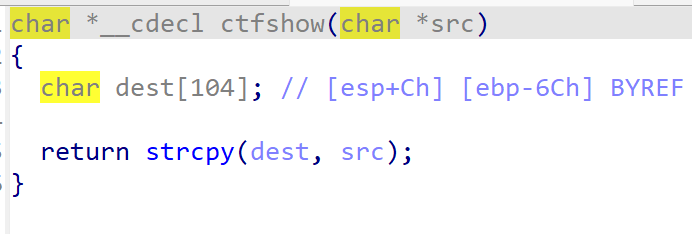
char dest; 声明一个名为 dest 的字符变量。 return strcpy(&dest, src); 使用 strcpy 函数将 src 字符串复制到 dest 字符数组中,并返回指向 dest 的指针,即拷贝后的字符串的起始地址。strcpy函数这个函数是一个典型的可以用来利用溢出的函数。所以我们可以在这里进行栈溢出。
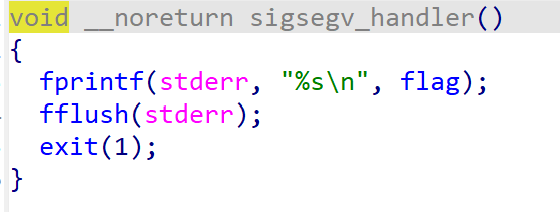
当发生 对存储的无效访问时,会把stderr(标准错误流)打印输出,即将flag的值打印输出
那么我们直接输入超长数据就会溢出,程序就会崩溃进而打印出flag
让第二个命令行参数(argv[1])超过 dest 数组长度(104)
制造栈溢出,让程序崩溃进而输出 flag