


方向:Misc(文件结构 / 图片) | 附件:
grumm.grumm
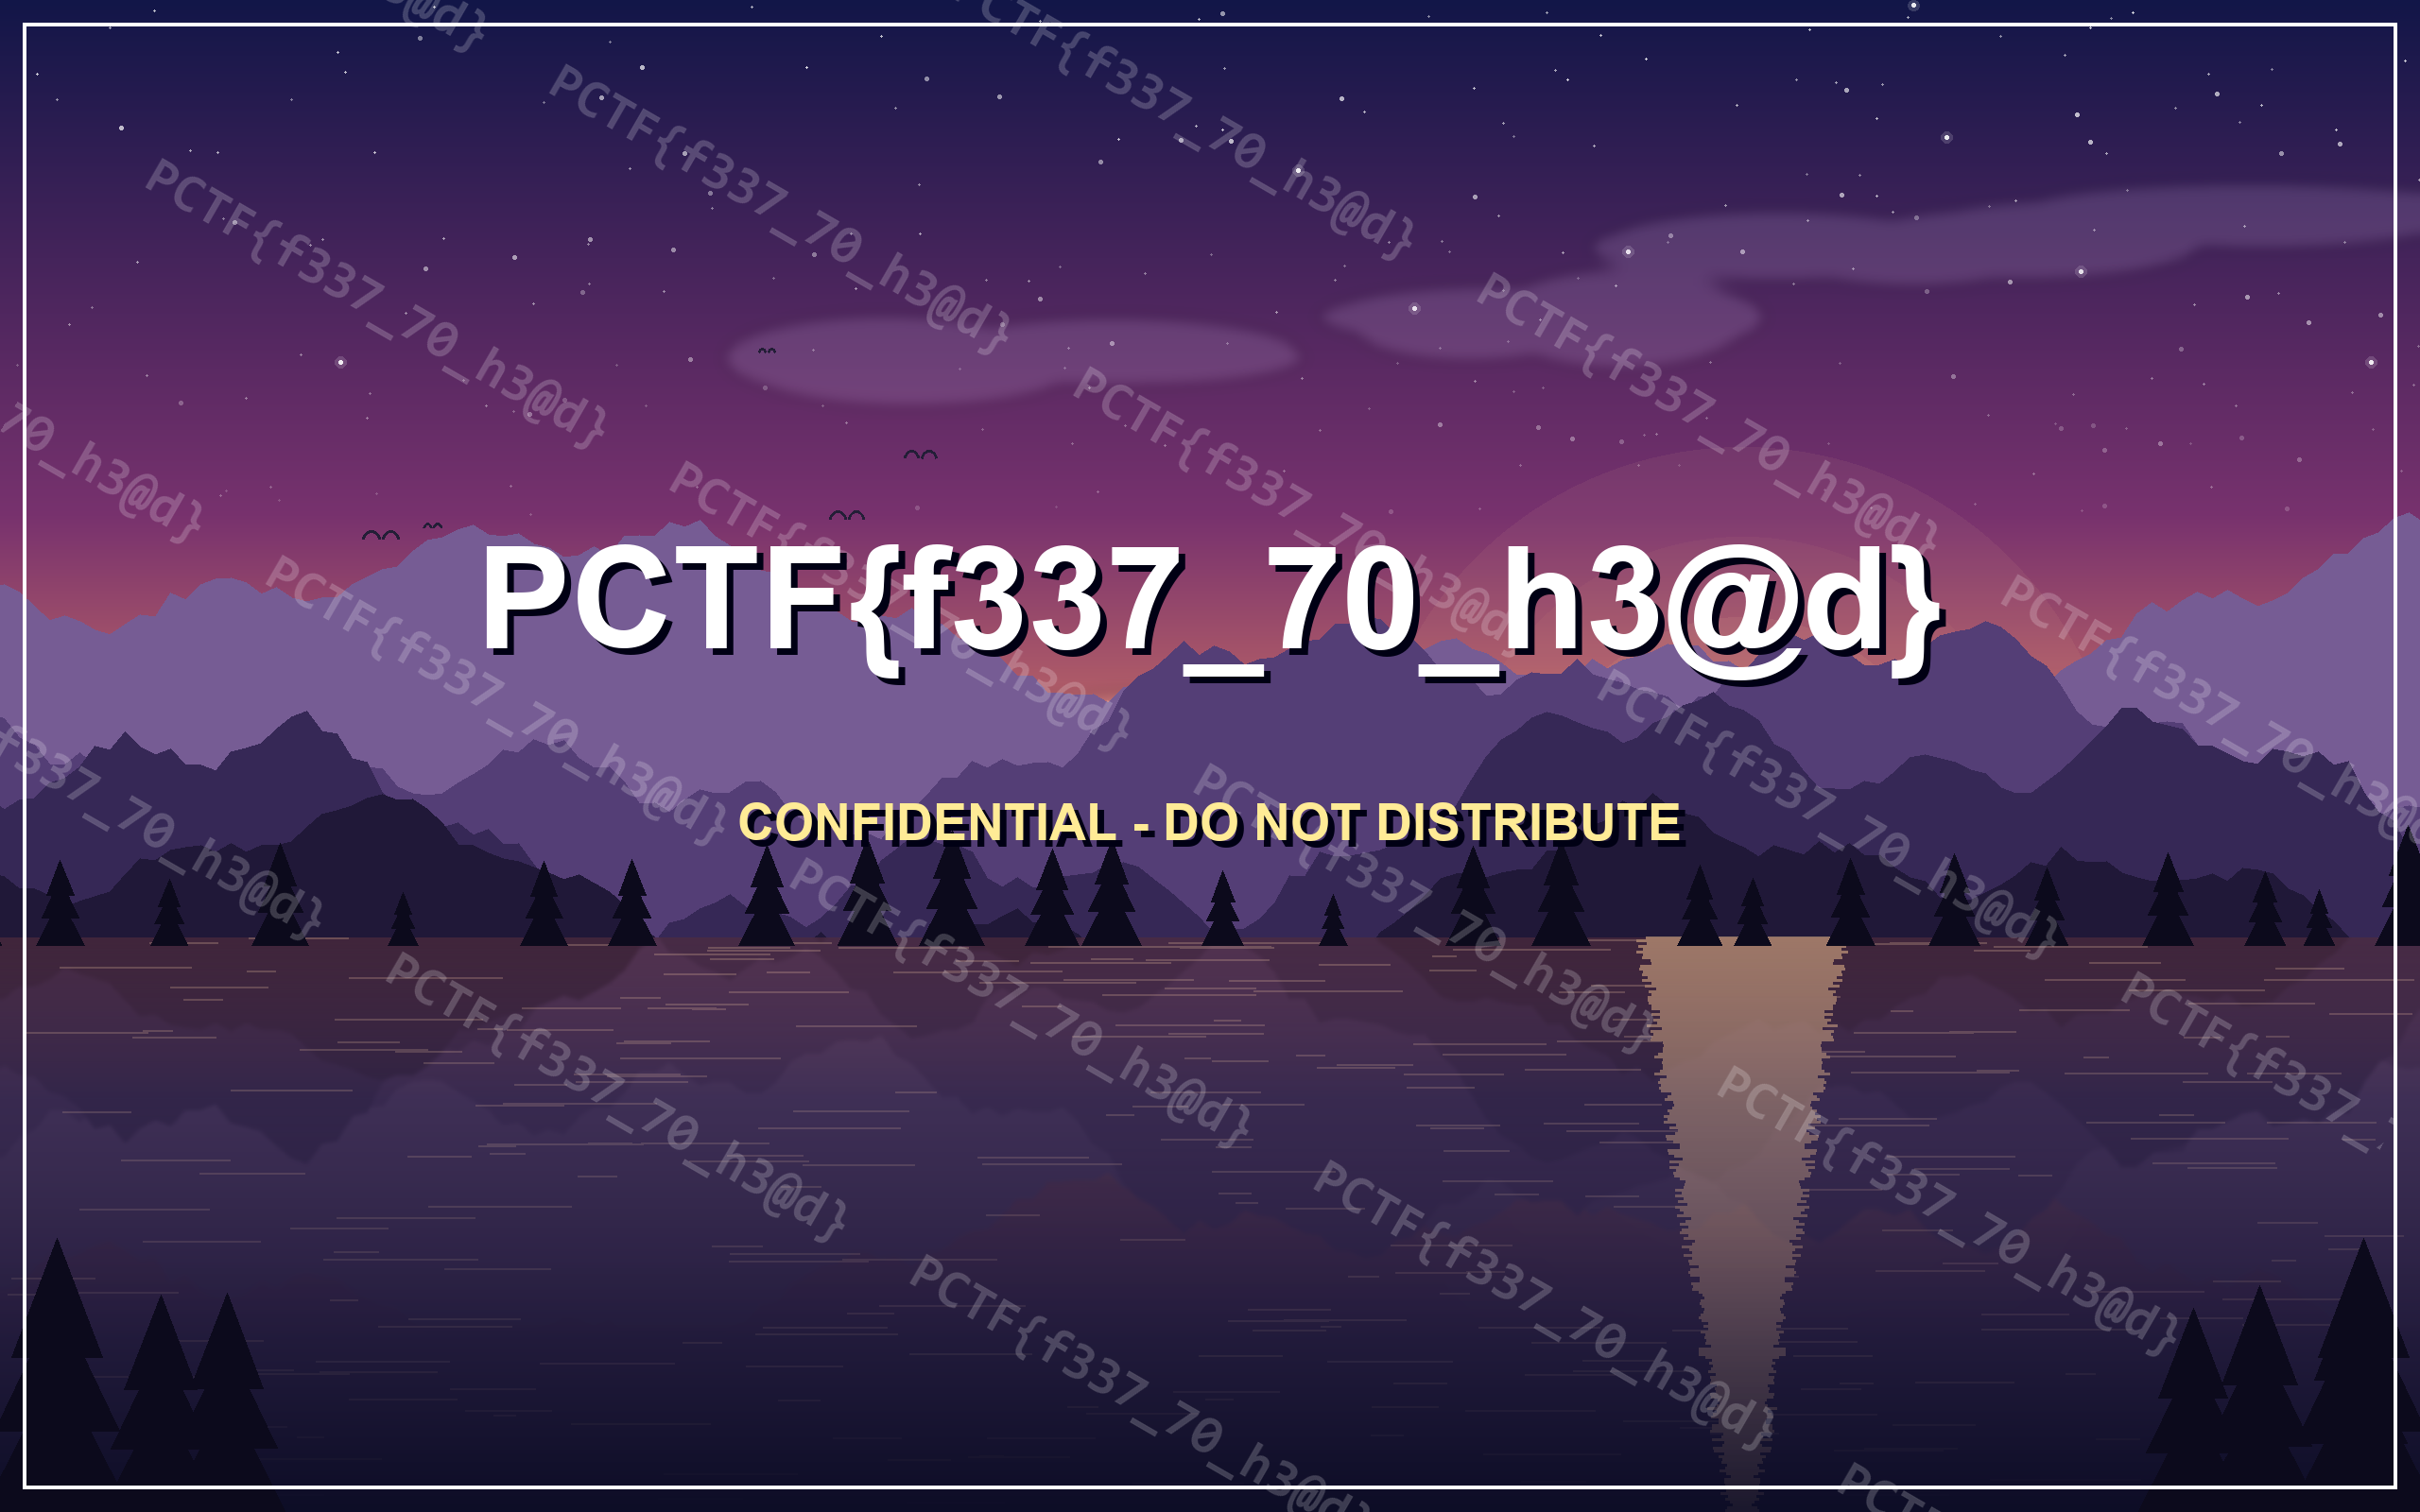
Flag:PCTF{f337_70_h3@d}
一、题目信息
file / 图片查看器看到的是"PNG 头 + 合法 IEND 尾",但中间 chunk 长度全是天文数字,因此判定为损坏文件。这类"头尾正常、中间乱"的文件,第一反应应该是主体被倒序或加密。
二、初步分析
先看十六进制头尾:
头 16B: 89 50 4E 47 0D 0A 1A 0A 82 60 42 AE 44 4E 45 49
尾 16B: 75 72 67 89 00 00 00 00 49 45 4E 44 AE 42 60 82
三个疑点:
头 8 字节
89 50 4E 47 0D 0A 1A 0A是标准 PNG 签名,但紧接着的82 60 42 AE不是任何合法块长度(PNG 第一个块长度必须是 13 即00 00 00 0D)。44 4E 45 49倒过来读正好是DNEI→IEND。尾 12 字节
00 00 00 00 49 45 4E 44 AE 42 60 82是一个完美的 IEND 块(空 IEND 的 CRC 恒为AE 42 60 82)。
注意 82 60 42 AE 恰好是 AE 42 60 82 的字节反转。空 IEND 的 CRC 是常量,这基本"实锤"了:整个文件被按字节倒序过,只是作者又在外层补了一个标准头和一个标准尾来伪装。
排除其他可能:若按位取反,
0x82 → 0x7D;若 BIT 反转,0x82 → 0x41;都不等于AE。只有"整字节反转"能让82 60 42 AE变回AE 42 60 82。
三、还原结构
3.1 原文件
把整个文件反转后,结构立刻清晰:
反转后:
+---------------------+-------------------------+------------------------------+----------------------+
| reverse(IEND) 12 B  | \x89"grumm"\r\n\x1a\n 10B| 00 00 00 0D "IHDR" ... IEND  | reverse(PNG sig) 8B  |
+---------------------+-------------------------+------------------------------+----------------------+
   ↑ 82 60 42 AE DNEI    ↑ 自定义签名               ↑ 570 049 B 的合法 PNG 主体     ↑ 0A 1A 0A 0D 47 4E 50 89
反推原文件的拼装方式:
grumm.grumm = PNG签名(8B)
+ reverse(真正的PNG主体, 570 049B)
+ reverse(自定义签名 \x89grumm\r\n\x1a\n, 10B)
+ IEND(12B)
8 + 570049 + 10 + 12 = 570 079 ✓ 与文件大小完全吻合也就是说作者做了三件事:
把正常 PNG 的签名
\x89PNG\r\n\x1a\n换成\x89grumm\r\n\x1a\n(10 字节,提示词就是题目名);把
IHDR … IEND整段主体倒序;在倒序主体前后接上"像样"的标准 PNG 签名与标准 IEND,让文件"看起来像个坏掉的 PNG"。
3.2 还原三步
data = open("grumm.grumm", "rb").read()
rev = data[::-1] # ① 整文件反转
sig = rev[12:22] # ② 取出自定义签名 b"\x89grumm\r\n\x1a\n"
start = rev.find(b"IHDR") - 4 # ③ 从中找 IHDR 块长度处 = 22
end = rev.find(b"IEND") + 8 # IEND 块结束 = 570071
png = b"\x89PNG\r\n\x1a\n" + rev[start:end] # 补回标准签名
open("grumm_decrypted.png", "wb").write(png)反转后的关键偏移:
因此只需截 [22, 570071) 这一段,前面补回标准签名即可,得到 570 057 字节的合法 PNG。
四、完整脚本
#!/usr/bin/env python3
# -*- coding: utf-8 -*-
"""
Misc - grumm  (grumm.grumm)  一键还原
用法: python "Misc - grumm - exp.py" grumm.grumm
"""
import sys, struct, zlib, hashlib

data = open(SRC, "rb").read()
print(f"[*] 原始大小: {len(data)}")
print(f"[*] 头 16B : {data[:16].hex(' ')}")
print(f"[*] 尾 16B : {data[-16:].hex(' ')}")

# ---- 第 1 步:整文件按字节反转 ----
rev = data[::-1]
print(f"[*] 反转后头 48B: {rev[:48].hex(' ')}")
assert rev[:4] == b"\x82\x60\x42\xae"          # 反转的 IEND CRC
assert rev[4:12] == b"DNEI\x00\x00\x00\x00"    # 反转的 IEND
sig = rev[12:22]
print(f"[*] 内层自定义签名: {sig!r}")
assert sig == b"\x89grumm\r\n\x1a\n"

# ---- 第 2 步:切出真正的 PNG 主体 (IHDR 块长度 -> IEND 结束) ----
ihdr = rev.find(b"IHDR")
start = ihdr - 4
end = rev.find(b"IEND") + 8
body = rev[start:end]
print(f"[*] 主体区间: [{start}, {end})  长度 {len(body)}")

# ---- 第 3 步:补标准签名 ----
png = b"\x89PNG\r\n\x1a\n" + body
open(DST, "wb").write(png)
print(f"[+] 已写出: {DST}  ({len(png)} B)  md5={hashlib.md5(png).hexdigest()}")

# ---- 第 4 步:逐块校验 CRC + 统计 ----
off, chunks = 8, []
while off < len(png):
    ln = struct.unpack(">I", png[off:off+4])[0]
    typ = png[off+4:off+8]
    blob = png[off+8:off+8+ln]
    crc = struct.unpack(">I", png[off+8+ln:off+12+ln])[0]
    ok = (zlib.crc32(typ + blob) & 0xffffffff) == crc
    chunks.append((typ.decode(), ln, ok))
    off += 12 + ln
    if typ == b"IEND":
        break

w, h, depth, ctype = struct.unpack(">IIBB", png[16:16+10])
print(f"[*] 尺寸 {w}x{h}  bitdepth={depth}  colortype={ctype}")
for t, ln, ok in chunks:
    print(f"    {t:<5} len={ln:<7} crc_ok={ok}")

idat = b"".join(png[o+8:o+8+struct.unpack('>I', png[o:o+4])[0]]
                for o in [sum([12 + c[1] for c in chunks[:i]]) + 8 for i in range(len(chunks)) if chunks[i][0] == "IDAT"])
raw = zlib.decompress(idat)
print(f"[*] IDAT 压缩 {len(idat)} B -> 原始 {len(raw)} B (期望 {h*(1+w*3)})")
assert len(raw) == h * (1 + w * 3), "存在附加数据!"
print("[+] 像素数据长度精确匹配,无隐藏尾随数据")

from PIL import Image
im = Image.open(DST); im.load()
print(f"[+] Pillow 解码成功: {im.size} {im.mode}")
print("[*] 图中正文即 flag: PCTF{f337_70_h3@d}")